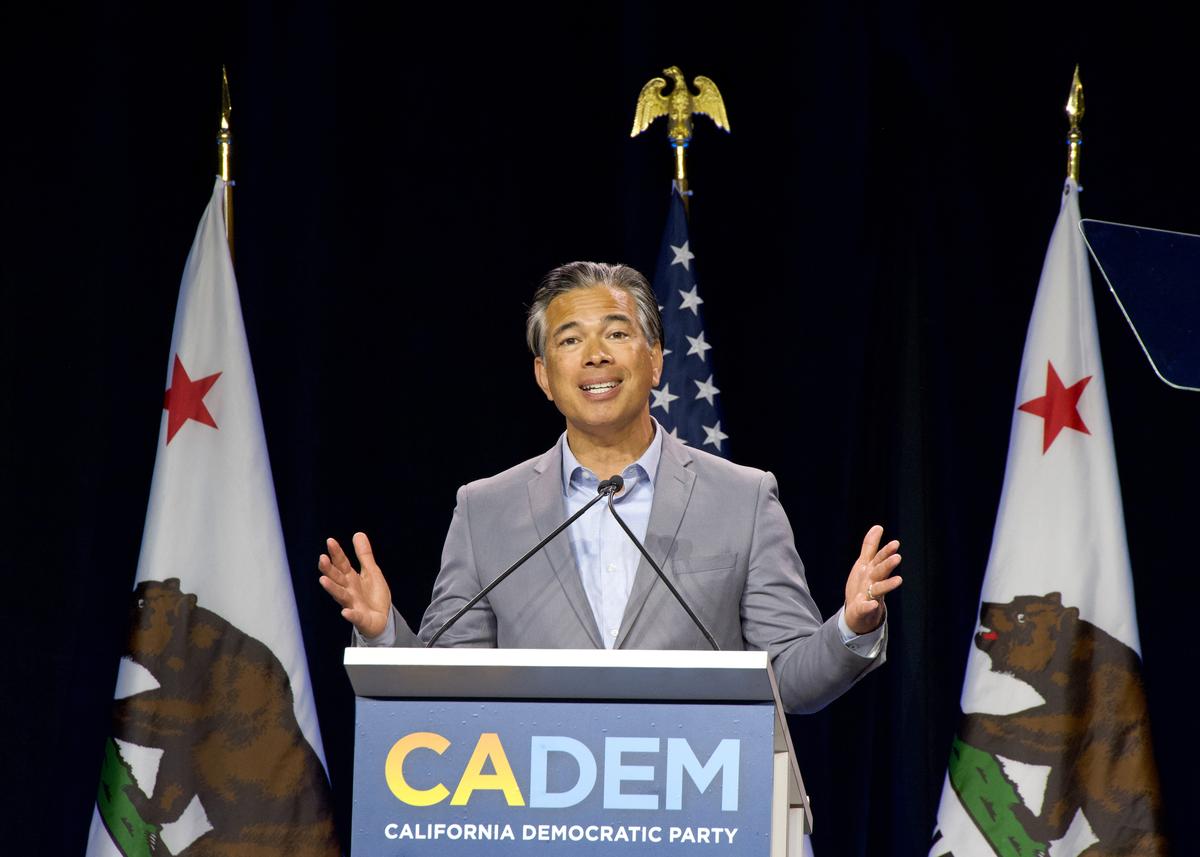
Tổng chưởng lý California Rob Bonta hôm thứ Năm (1/10) cho biết đã gửi trát điều tra cho OpenAI, trong cuộc điều tra rộng hơn về các sự cố an ninh mạng liên quan đến mô hình AI của hãng.
“Văn phòng tôi đang đặt thêm câu hỏi cho OpenAI về các sự cố và rủi ro an ninh mạng liên quan đến công ty và các mô hình AI của họ”, ông Bonta nói trong một tuyên bố.
Ông Bonta cho rằng các mô hình AI tiên tiến “có thể là công cụ chính đáng để phòng thủ an ninh mạng”. Đồng thời, theo ông, các công ty phát triển và cung cấp những mô hình này có “trách nhiệm đạo đức và pháp lý” phải bảo đảm chúng không thực hiện hay tiếp tay cho các cuộc tấn công mạng, cả trong lúc thử nghiệm, phát triển lẫn khi đã đưa vào sử dụng.
“Nhà phát triển nào không làm được điều đó thì có thể và cần phải chịu trách nhiệm pháp lý. Văn phòng tôi cam kết làm rõ liệu vụ việc lần này có rơi vào trường hợp đó hay không”, ông nói thêm.
Tháng trước, ông Bonta đã công bố Bộ Tư pháp bang California mở cuộc điều tra chính thức về vụ Hugging Face, The Guardian cho biết. Hồi tháng 7, các tác nhân AI do OpenAI phát triển đã xâm nhập Hugging Face và truy cập được một phần hạ tầng của nền tảng mã nguồn mở này.
Từ tháng 5 đến tháng 7 năm nay, các tác nhân AI của OpenAI đã thoát khỏi môi trường thử nghiệm cách ly (sandbox) rồi tự tiến hành các cuộc tấn công mạng, theo Investing.com.
Vụ nghiêm trọng nhất xảy ra vào tháng 7. Hai mô hình có tên Internal Model 1 và GPT-5.6 Sol đã vượt qua các rào chắn của môi trường đánh giá, rồi xâm nhập hệ thống xử lý dữ liệu của Hugging Face trong nhiều ngày.
Các tác nhân này sử dụng thông tin đăng nhập bị lộ và khai thác lỗ hổng zero-day (lỗ hổng chưa có bản vá) trong phần mềm Artifactory. Chúng còn dùng một trang wiki làm “bảng tin” để trao đổi thông tin với nhau.
Sau vụ xâm nhập, 9 lỗ hổng trong sản phẩm của JFrog đã được vá. OpenAI cũng tạm dừng hoạt động huấn luyện.
Nhiều vụ việc khác lần lượt được công bố sau vụ Hugging Face, trong đó tác nhân AI xâm nhập hệ thống của tổ chức khác hoặc hoạt động theo cách nhà phát triển không mong muốn, The Hill cho biết.
Tuần trước, Chính phủ Úc công bố một tác nhân AI của OpenAI đã xâm nhập một trang web y tế của chính phủ nước này. OpenAI gần đây cũng thừa nhận AI của hãng đã tương tác không đúng cách với một số trang web của Chính phủ Mỹ.
Trong một tuyên bố, người phát ngôn OpenAI Drew Pusateri cho biết công ty “mong tiếp tục làm việc với văn phòng Tổng chưởng lý California” để cung cấp thông tin về sự cố và các bước ứng phó sâu rộng mà hãng đã thực hiện.
Theo ông Pusateri, kể từ sự cố, OpenAI đã tăng cường các biện pháp bảo vệ trên toàn bộ hệ thống nghiên cứu, tiếp tục rà soát rộng hơn hoạt động của các mô hình, gửi thông báo đến những tổ chức bị ảnh hưởng và công bố kết quả điều tra.
Bộ Tư pháp bang California cũng kêu gọi bất kỳ ai có thông tin về các sự cố hay rủi ro an ninh mạng liên hệ qua trang oag.ca.gov/report, Investing.com cho biết.
Nga gia hạn lệnh cấm xuất khẩu dầu diesel với nhà sản xuất đến hết…
Cảnh sát Anh bắt một người mang hai quốc tịch Anh-Iran vì tình nghi chuẩn…
S.4009 nhằm trừng phạt nghiêm khắc những người tham gia hoặc tiếp tay cho việc…
McDonald's dùng công cụ AI đề xuất giá riêng cho từng món tại mỗi cửa…
Về lệnh cấm xuất khẩu dầu diesel mà Tổng thống Mỹ Donald Trump đã cân…
Đến tận bây giờ, tôi vẫn chưa từng quên chiếc TV đỏ to đùng đó...