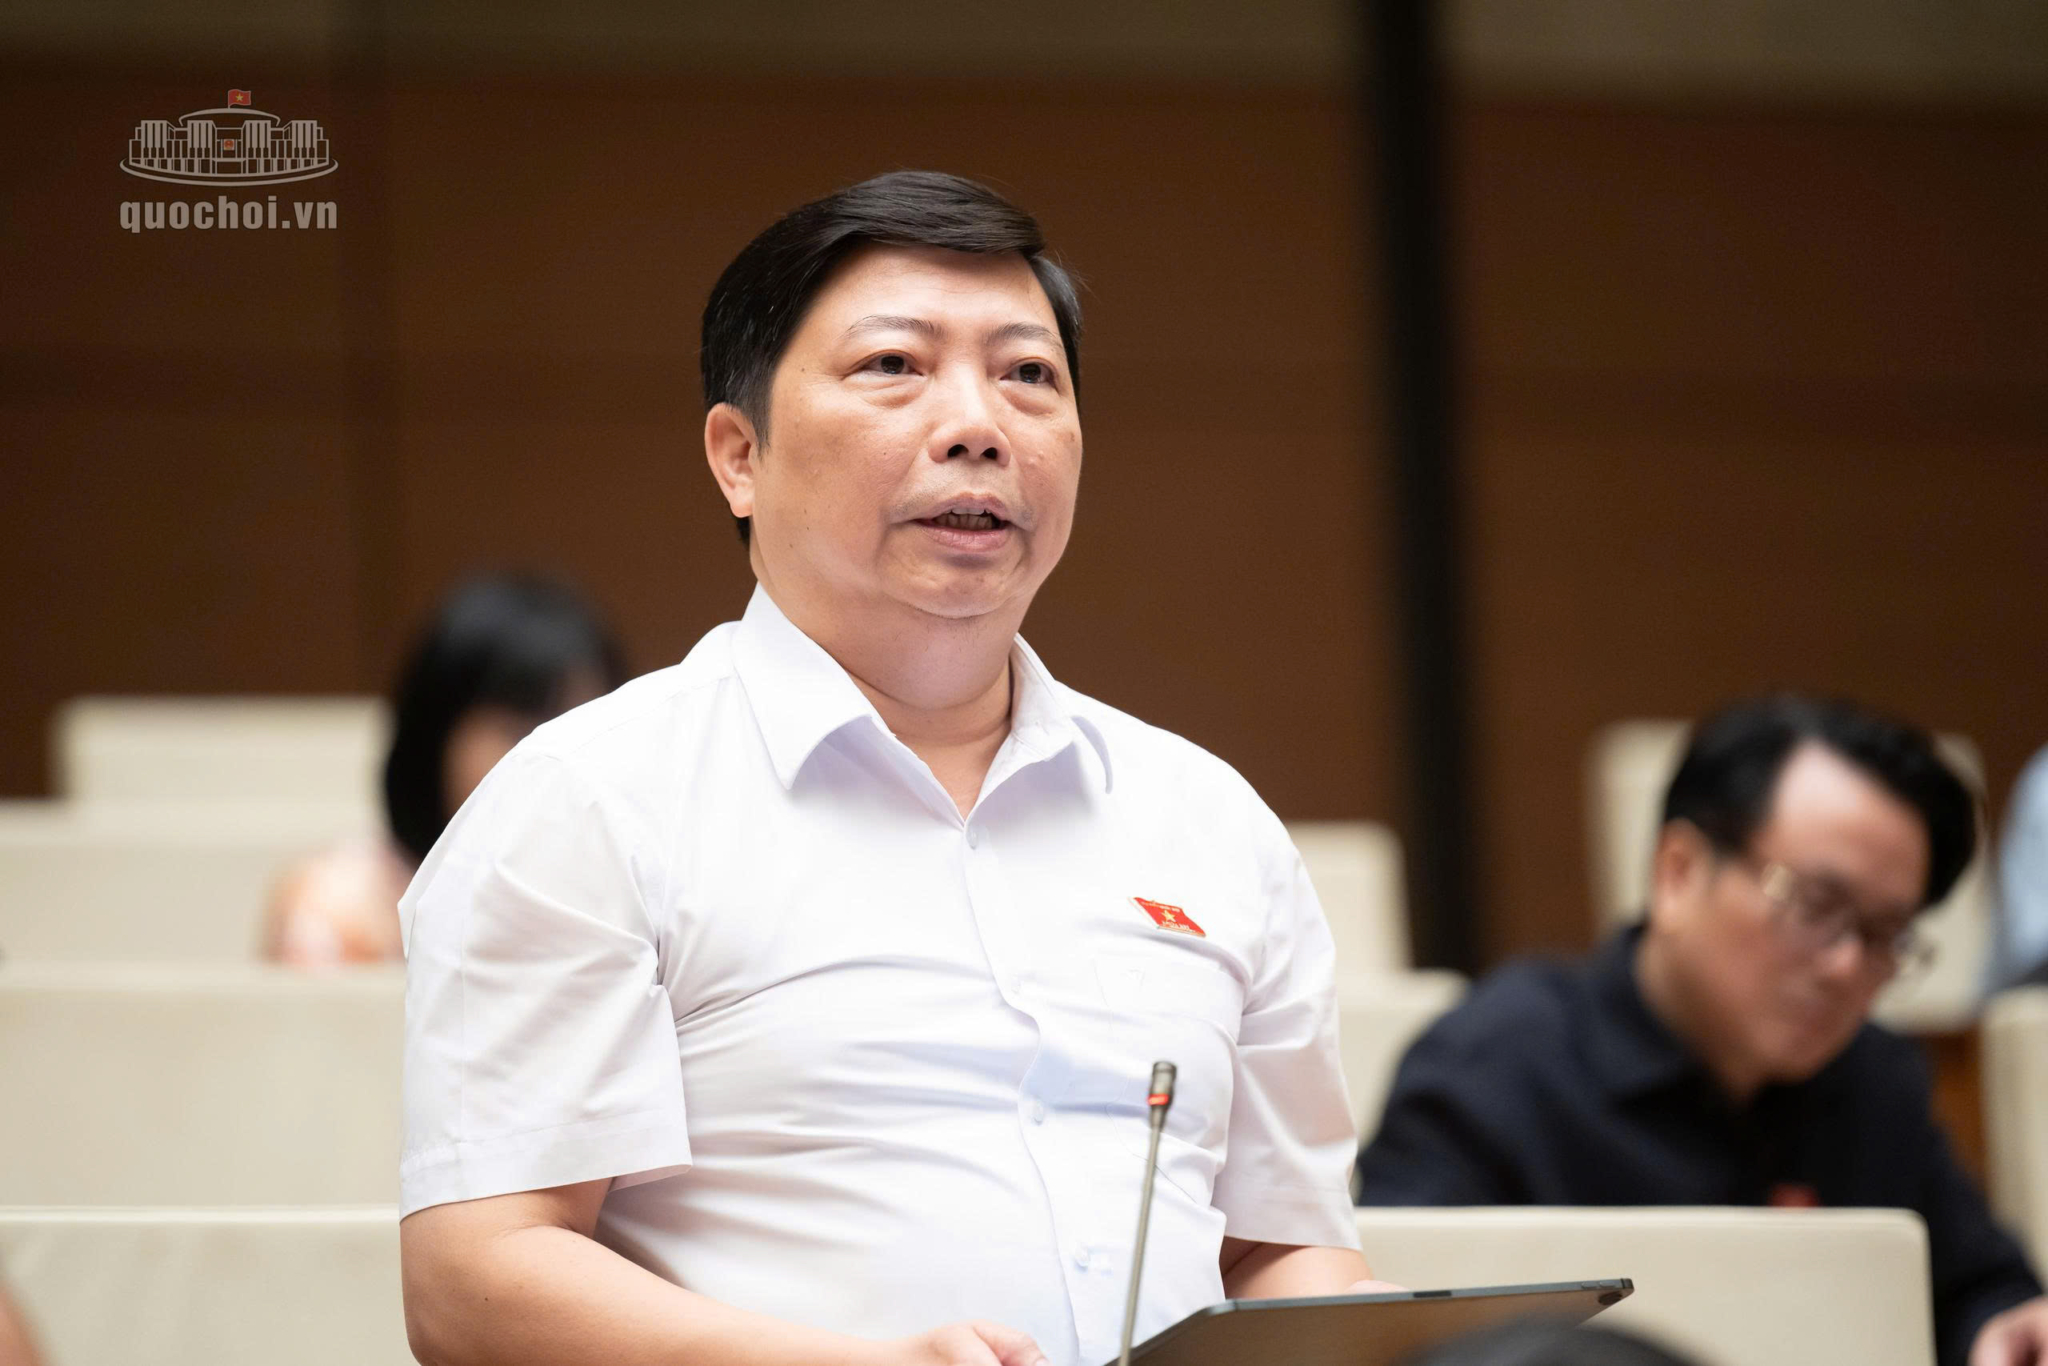
Đại biểu Nguyễn Vũ Trung - Đoàn ĐBQH TP.HCM phát biểu. (Ảnh: quochoi.vn)
Đại biểu Quốc hội cho biết không ít cuộc gọi lừa đảo đọc đúng cả họ tên, số căn cước, giả giọng nói, khuôn mặt của người thân, nên chủ quản dữ liệu phải thông báo kịp thời khi dữ liệu bị lộ để người dân tự bảo vệ mình.
Tại phiên thảo luận dự án Luật An ninh dữ liệu ở Quốc hội ngày 4/11, đại biểu Lê Thị Thanh Lam (Cần Thơ) đặt vấn đề về cấp độ rủi ro an ninh dữ liệu quy định tại Điều 8 của dự thảo Luật.
Bà Lam cho biết rủi ro dữ liệu không chỉ phụ thuộc vào loại dữ liệu mà còn phụ thuộc vào khối lượng, khả năng liên kết, mục đích sử dụng, mức độ tập trung và khả năng gây hậu quả khi bị xâm phạm.
“Một bộ dữ liệu riêng lẻ có thể không nhạy cảm, nhưng khi liên kết với nhiều nguồn khác có thể làm phát sinh nguy cơ nhận diện, suy luận thông tin hoặc gây ảnh hưởng lớn đến cá nhân và tổ chức”, bà Lam nêu nguy cơ.
Ngoài việc dự thảo cần quy định rõ tiêu chí phân loại rủi ro, phương pháp đánh giá, chủ thể chịu trách nhiệm và chu kỳ rà soát lại cấp độ, đại biểu đề xuất cần cho phép điều chỉnh cấp độ rủi ro khi mục đích xử lý, quy mô dữ liệu hoặc công nghệ thay đổi.
Về trách nhiệm báo cáo sự cố, bà Lam cho hay thực tế, không ít người đã nhận cuộc gọi, tin nhắn lừa đảo đọc đúng họ tên, số căn cước, thậm chí có cả giọng nói và khuôn mặt của người thân.
Bà Lam đề nghị dự thảo cần thống nhất với Luật Bảo vệ dữ liệu cá nhân, bổ sung quy định khi dữ liệu cá nhân bị lộ lọt, chủ quản dữ liệu phải thông báo kịp thời cho người bị ảnh hưởng, kèm hướng dẫn phòng tránh lừa đảo để tự bảo vệ.
Báo cáo thẩm tra của Ủy ban Quốc phòng, An ninh và Đối ngoại cho biết năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng, có khoảng 300 vụ rao bán dữ liệu cá nhân với hơn 1,7 triệu bản ghi dữ liệu. 1.315 lỗ hổng bảo mật nghiêm trọng bị phát hiện khi kiểm tra 7 bộ, ngành, địa phương có kết nối với Cơ sở dữ liệu quốc gia về dân cư.
Đồng quan điểm, đại biểu Nguyễn Vũ Trung (TP.HCM) đề nghị sự cố từ cấp độ 3 trở lên phải báo cáo sớm, chậm nhất 24 giờ kể từ khi phát hiện; trường hợp nguy cơ đặc biệt nghiêm trọng phải báo ngay; báo cáo được cập nhật khi có kết quả xác minh.
Theo đại biểu TP.HCM, an ninh dữ liệu không phải chuyện riêng của máy chủ hay cơ quan quản lý, mà là tiền trong tài khoản, hồ sơ bệnh án, danh tính và sự an tâm của mỗi người.
Theo đó, ông Trung đề nghị bổ sung vào dự thảo nghĩa vụ thông báo cho cá nhân bị ảnh hưởng, nêu rõ dữ liệu nào có thể bị lộ, nguy cơ gì, người dân cần làm gì để khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch và liên hệ ở đâu.
“Cơ quan đầu mối phải có quy trình phối hợp với ngân hàng, viễn thông và nền tảng số để cảnh báo, ngăn nguy cơ tiếp diễn,” ông Trung nói.
Về Điều 9 phân loại và bảo vệ an ninh dữ liệu theo cấp độ rủi ro an ninh dữ liệu, ông Trung cho rằng cần làm rõ ranh giới giữa việc tự xác định cấp độ rủi ro an ninh dữ liệu và quyền kiểm tra của cơ quan Nhà nước.
“Khoản 1 đã phân loại dữ liệu thành cấp độ cụ thể, nhưng Khoản 2 lại giao cho chủ quản tự xác định mà không nêu tiêu chí, hồ sơ chứng minh và cơ chế hậu kiểm. Điều này có thể phát sinh cách hiểu rằng, chủ quản được tự chọn cấp độ, khi đó cùng một loại dữ liệu có thể bị xếp thành các cấp độ khác nhau. Chủ quản có thể xếp thấp hơn để giảm nghĩa vụ, còn cơ quan quản lý thiếu căn cứ thống nhất để yêu cầu điều chỉnh”, ông Trung nêu nguy cơ.
Ông Trung đề nghị sửa Khoản 2 như sau: Cơ quan, tổ chức, cá nhân, chủ quản hệ thống dữ liệu có trách nhiệm tổ chức đánh giá, xác định cấp độ rủi ro an ninh dữ liệu đối với dữ liệu và hệ thống dữ liệu thuộc phạm vi quản lý theo tiêu chí quy định tại Khoản 1 Điều này và quy định của Chính phủ.
Chủ quản dữ liệu phải lập, lưu giữ hồ sơ về căn cứ xác định cấp độ và áp dụng đầy đủ yêu cầu bảo đảm an ninh dữ liệu tương ứng. Việc tự đánh giá, xác định cấp độ phải đi đôi với trách nhiệm kiểm tra, yêu cầu điều chỉnh cấp độ của cơ quan Nhà nước có thẩm quyền.
Xem thêm:
Ngày 3/11/2026, trong cuộc phỏng vấn trên chương trình Fox & Friends, Tổng thống Donald…
Lãnh đạo GMO Internet Group tại Nhật Bản cho biết đang điều tra khả năng…
Ngày 31/10/2026, Bộ Ngoại giao Triều Tiên lên án tuyên bố chung của các quốc…
Đảng Cộng hòa được dự báo sẽ mất thế đa số tại Hạ viện Mỹ,…
Kết quả sơ bộ cho thấy 59,7% cử tri California phản đối đề xuất ID…
Tỷ phú Elon Musk tuyên bố trên mạng xã hội X rằng Tesla và SpaceX…