Lầu Năm Góc bị xâm nhập, lộ dữ liệu của hơn 3 triệu người – giới truyền thông
Ngân sách năm 2027 của Lầu Năm Góc đánh dấu mức tăng chi tiêu quốc phòng lớn nhất của Mỹ kể từ Thế chiến II. Ảnh chụp từ trên cao Lầu Năm Góc ở Arlington, Virginia, ngày 2 tháng 4 năm 2025. (Ảnh: Madalina Vasiliu/The Epoch Times)
Một vụ xâm nhập hệ thống dữ liệu nhân sự của Bộ Quốc phòng Mỹ đã làm lộ thông tin cá nhân của hơn 3 triệu người, trong đó có số an sinh xã hội (SSN) và dữ liệu liên quan đến công việc trong quân đội. Vụ việc diễn ra trong nhiều tháng trước khi lỗ hổng được phát hiện và khắc phục hồi tháng 7.Ngân sách năm 2027 của Lầu Năm Góc đánh dấu mức tăng chi tiêu quốc phòng lớn nhất của Mỹ kể từ Thế chiến II. Ảnh chụp từ trên cao Lầu Năm Góc ở Arlington, Virginia, ngày 2 tháng 4 năm 2025. (Ảnh: Madalina Vasiliu/The Epoch Times)
Theo một quan chức quốc phòng Mỹ được ABC News dẫn lời, vụ việc liên quan đến hệ thống của Trung tâm Dữ liệu Nhân lực Quốc phòng (DMDC), nơi lưu trữ hồ sơ của quân nhân, nhân viên dân sự, nhà thầu, cựu quân nhân và thành viên gia đình quân nhân. Khoảng 2,76 triệu người còn sống và 294.000 người đã qua đời bị ảnh hưởng, tương đương hơn 3 triệu hồ sơ.
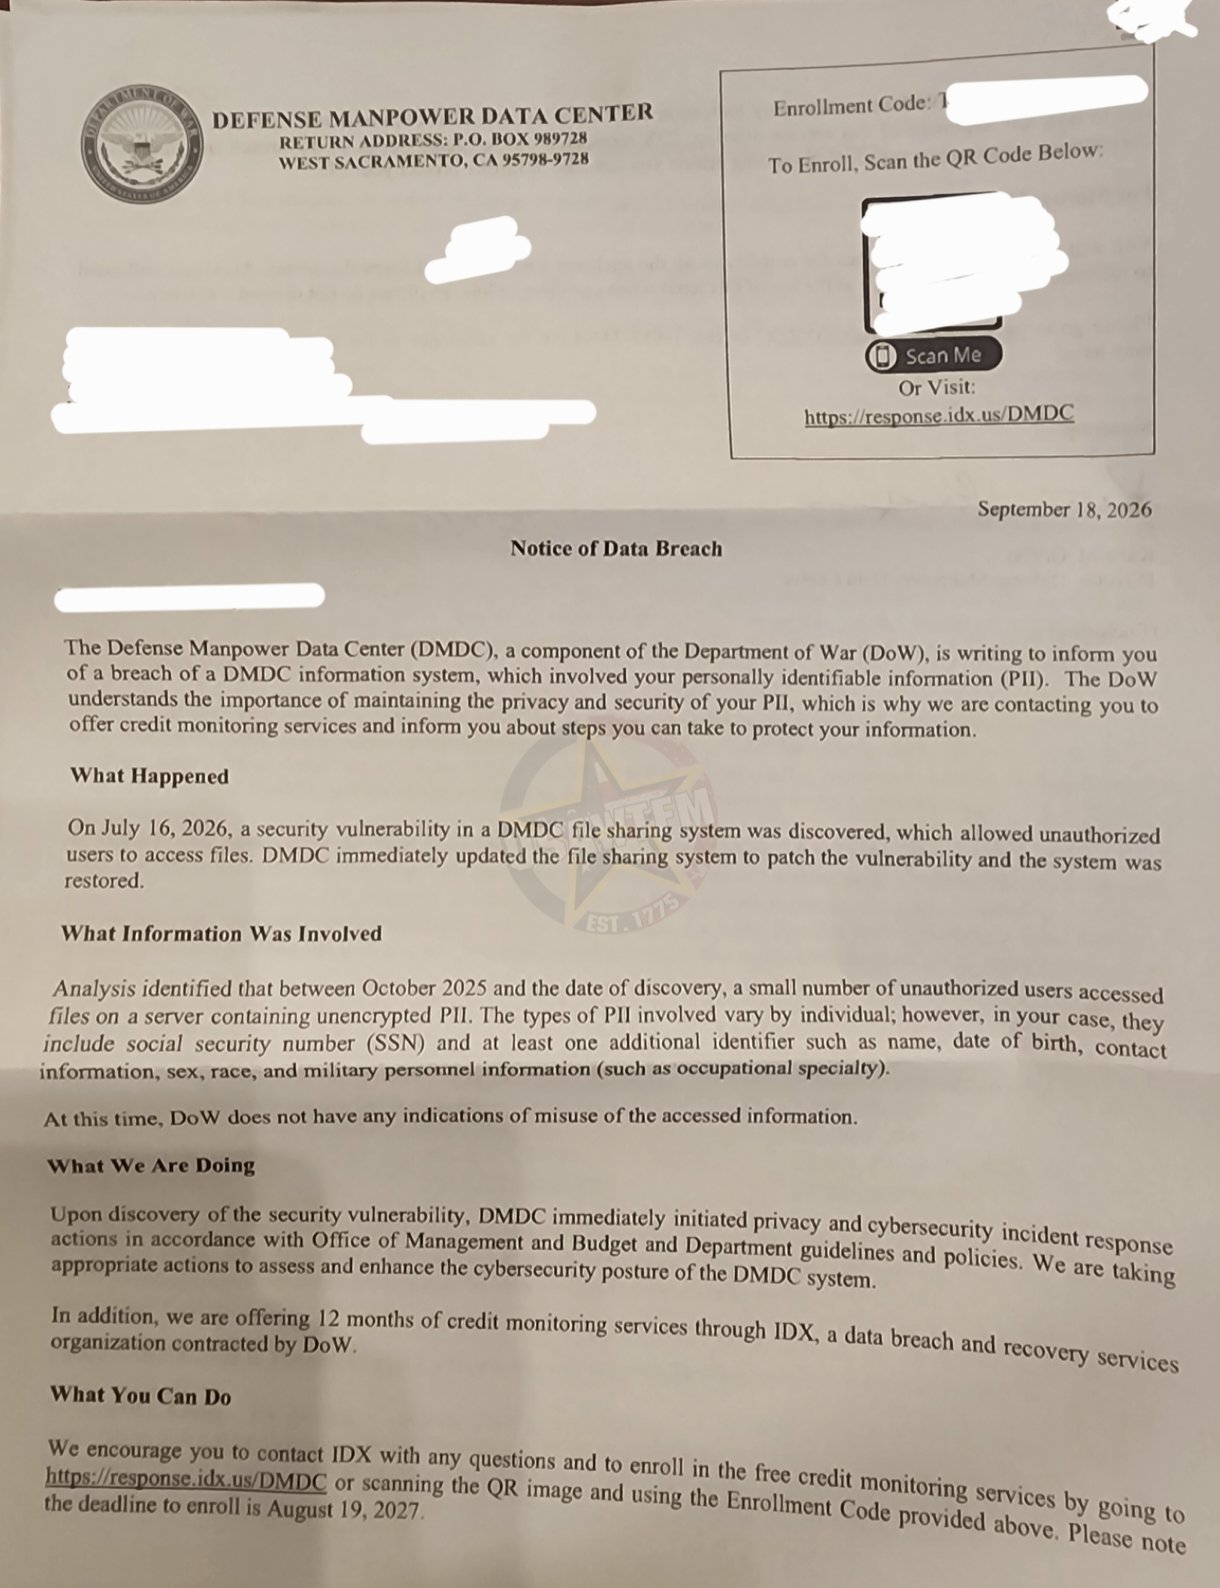
Theo thông báo vi phạm mà DMDC gửi cho một người bị ảnh hưởng và được Military Times xem xét, một lỗ hổng trong hệ thống chia sẻ tệp đã cho phép một số người dùng trái phép tiếp cận các tệp chứa thông tin nhận dạng cá nhân chưa được mã hóa.
Ảnh chụp từ trang X của Quân đội Mỹ.
Phân tích sau đó cho thấy hoạt động truy cập trái phép diễn ra từ tháng 10/2025 đến ngày 16/7/2026. DMDC phát hiện lỗ hổng vào ngày 16/7 và cho biết đã lập tức cập nhật hệ thống để vá lỗi và khôi phục hoạt động. Như vậy, khoảng thời gian từ khi dữ liệu bắt đầu bị truy cập đến lúc lỗ hổng được phát hiện kéo dài khoảng chín tháng.
Các loại dữ liệu bị truy cập thay đổi tùy từng cá nhân. Thông báo của DMDC cho biết thông tin có thể bao gồm số an sinh xã hội, họ tên, ngày sinh, thông tin liên lạc, một số dữ liệu nhân khẩu học và thông tin quân sự, trong đó có chuyên ngành hoặc vị trí công tác của quân nhân.
DMDC là một trong những kho dữ liệu nhân sự lớn nhất của Bộ Quốc phòng Mỹ. Theo thông tin của cơ quan này, hệ thống chứa hơn 60 triệu hồ sơ, bao gồm quân nhân tại ngũ và dự bị, nhân viên dân sự, nhà thầu, người nghỉ hưu, cựu chiến binh và thành viên gia đình quân nhân.
Quy mô vụ việc ban đầu chưa rõ. Military Times đưa tin ngày 24/9 rằng hai người nắm thông tin về vụ việc ước tính có thể có khoảng 4 triệu nhân sự Bộ Quốc phòng bị ảnh hưởng. Tuy nhiên, con số sau đó được một quan chức quốc phòng xác nhận với ABC News và các cơ quan truyền thông khác là 2,76 triệu người còn sống và 294.000 người đã qua đời.
Đến nay, giới chức quốc phòng Mỹ chưa xác định công khai ai đứng sau vụ xâm nhập. Lầu Năm Góc cũng cho biết chưa có bằng chứng cho thấy dữ liệu bị truy cập đã bị sử dụng sai mục đích. Những người được xác định bị ảnh hưởng đang được cung cấp dịch vụ giám sát tín dụng và hỗ trợ bảo vệ danh tính trong một năm.
Vụ việc diễn ra trong bối cảnh FBI cũng đang điều tra một sự cố an ninh mạng riêng biệt liên quan đến FBIJobs.gov, cổng thông tin tuyển dụng của cơ quan này.
Ngày 23/9, FBI xác nhận họ biết về tuyên bố của nhóm tin tặc ShinyHunters rằng nhóm này đã xâm nhập cổng FBIJobs.gov và tiếp cận dữ liệu cá nhân của nhân viên FBI. Cơ quan này cho biết tại thời điểm đó chưa xác định được điểm xâm nhập nằm ở hệ thống của FBI hay một nhà cung cấp bên thứ ba hỗ trợ vận hành trang web. FBI cho biết đang phối hợp với các nhà cung cấp để điều tra và giảm thiểu rủi ro.
ShinyHunters tuyên bố đã lấy được lượng dữ liệu lên tới 2–3 TB, đồng thời khẳng định có thông tin liên quan đến phần lớn nhân viên và ứng viên FBI. Nhóm này còn đưa ra mẫu dữ liệu được cho là của khoảng 5.000 nhân viên. Reuters sau đó xác minh được một phần dữ liệu bằng cách đối chiếu với các nguồn công khai và dữ liệu khác, nhưng chưa thể xác thực toàn bộ kho dữ liệu mà nhóm tin tặc tuyên bố đã đánh cắp.
Các thông tin được cho là bị lấy cắp bao gồm tên, địa chỉ, số điện thoại, ngày sinh và dữ liệu liên quan đến công việc. Những báo cáo sau đó còn cho biết dữ liệu bị lộ có thể bao gồm thông tin y tế nhạy cảm của một số nhân viên FBI. Tuy nhiên, quy mô chính xác của vụ xâm nhập vẫn đang được FBI điều tra.
FBI hiện xử lý vụ việc như một sự cố an ninh mạng nghiêm trọng. Reuters đưa tin ngày 29/9 rằng Trợ lý Giám đốc FBI Brett Leatherman công khai kêu gọi các thành viên ShinyHunters liên hệ với cơ quan thực thi pháp luật, trong khi FBI tiếp tục điều tra nguồn gốc và phạm vi vụ xâm nhập.
Hai vụ việc không được cho là có liên quan trực tiếp. Tuy nhiên, việc chúng xảy ra trong cùng khoảng thời gian đã làm gia tăng lo ngại về khả năng các hệ thống chứa dữ liệu nhân sự nhạy cảm của những cơ quan an ninh Mỹ trở thành mục tiêu của các nhóm tin tặc. Đặc biệt, dữ liệu như số an sinh xã hội, chuyên ngành quân sự, vị trí công việc và thông tin cá nhân có thể bị kết hợp với các nguồn dữ liệu khác để phục vụ hành vi giả mạo, lừa đảo hoặc thu thập thông tin tình báo.