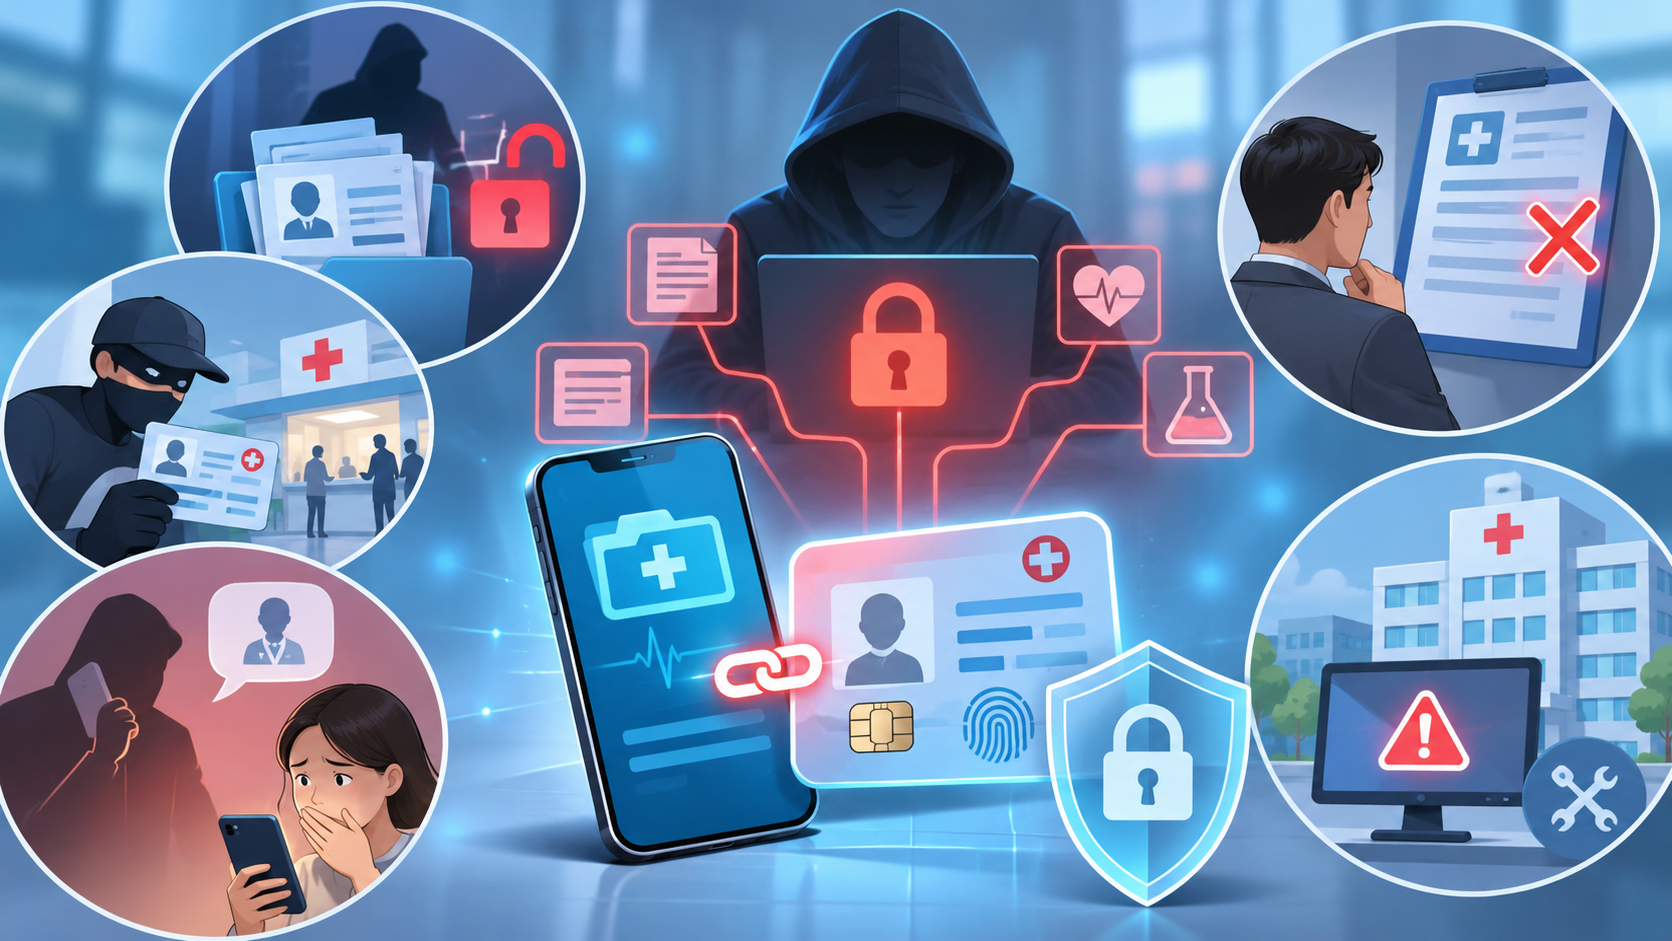
sổ sức khỏe điện tử. Ảnh minh họa: AI
Việc tích hợp sổ sức khỏe điện tử với mã định danh cá nhân giúp đơn giản hóa thủ tục khám chữa bệnh và liên thông dữ liệu y tế, nhưng cũng tiềm ẩn nguy cơ rò rỉ, lạm dụng thông tin. Bên cạnh bảo mật, người dân cần được minh bạch về việc thu thập, sử dụng dữ liệu, quyền truy cập và cơ chế khiếu nại khi thông tin bị khai thác trái phép.
Khác với mật khẩu hay số thẻ ngân hàng có thể thay đổi khi bị lộ, mã định danh cá nhân gắn bó lâu dài với mỗi người. Nếu thông tin này bị kết hợp với hồ sơ bệnh lý, tiền sử điều trị và dữ liệu bảo hiểm, hậu quả của một vụ rò rỉ có thể kéo dài nhiều năm, ảnh hưởng đến quyền riêng tư, tài chính và quá trình chăm sóc y tế.
Dưới đây là 5 rủi ro có thể xảy ra:
Trong quản lý y tế, dữ liệu bệnh nhân có thể được khử định danh hoặc mã hóa để hạn chế khả năng xác định danh tính người bệnh khi sử dụng cho nghiên cứu, thống kê và các mục đích chuyên môn phù hợp. Tuy nhiên, khi hồ sơ sức khỏe được liên kết với mã định danh cá nhân, việc bảo vệ thông tin cần được thực hiện đồng thời ở cả hai lớp: dữ liệu bệnh án và dữ liệu xác định danh tính.
Nếu hệ thống quản lý định danh hoặc cơ chế liên kết dữ liệu bị xâm nhập, kẻ tấn công có thể tìm cách kết nối thông tin cá nhân với bệnh lý, tiền sử điều trị và các dữ liệu nhạy cảm khác. Khác với mật khẩu hay số thẻ ngân hàng, những thông tin như mã định danh cá nhân, tiền sử bệnh và đặc điểm sinh trắc học rất khó hoặc không thể thay đổi. Vì vậy, hậu quả của việc rò rỉ có thể kéo dài ngay cả khi sự cố đã được khắc phục.
Năm 2018, hệ thống y tế SingHealth của Singapore bị tấn công mạng, khiến thông tin cá nhân của khoảng 1,5 triệu bệnh nhân bị truy cập và sao chép trái phép. Dữ liệu bị lộ bao gồm họ tên, số căn cước NRIC, địa chỉ, giới tính, sắc tộc và ngày sinh. Trong số này, thông tin về thuốc ngoại trú đã cấp của khoảng 160.000 bệnh nhân cũng bị đánh cắp. Thủ tướng Singapore khi đó nằm trong nhóm người bị nhắm mục tiêu.
Vụ việc cho thấy dữ liệu định danh và thông tin y tế có thể trở thành mục tiêu trong cùng một cuộc tấn công. Tuy nhiên, cần lưu ý rằng cơ quan chức năng Singapore xác nhận các hồ sơ không bị chỉnh sửa hoặc xóa, còn dữ liệu chẩn đoán, kết quả xét nghiệm và ghi chú của bác sĩ không bị xâm phạm trong sự cố này.
Khi thông tin định danh và dữ liệu bảo hiểm y tế bị đánh cắp, kẻ gian có thể lợi dụng để mạo danh người bệnh, sử dụng dịch vụ y tế hoặc trục lợi bảo hiểm. Hành vi này còn được gọi là đánh cắp danh tính y tế (medical identity theft).
Nguy cơ không chỉ nằm ở thiệt hại tài chính. Nếu hoạt động khám chữa bệnh dưới danh tính của người khác được ghi nhận vào hệ thống, hồ sơ của nạn nhân có thể xuất hiện những thông tin không chính xác về thuốc đã sử dụng, bệnh lý, tiền sử điều trị hoặc các thủ thuật từng thực hiện. Khi nhân viên y tế sử dụng những dữ liệu này để tham khảo, việc đánh giá tình trạng bệnh nhân có thể bị ảnh hưởng.
Trong trường hợp thông tin quan trọng như tiền sử dị ứng thuốc, bệnh nền hoặc thuốc đang sử dụng bị ghi nhận sai, nguy cơ có thể trở nên nghiêm trọng hơn khi người bệnh cần được cấp cứu mà không thể cung cấp đầy đủ thông tin.
Một nghiên cứu đăng trên tạp chí Health Services Research năm 2019 phân tích dữ liệu của 3.025 bệnh viện tại Mỹ trong giai đoạn 2012–2016. Kết quả ghi nhận các bệnh viện từng xảy ra sự cố rò rỉ dữ liệu có sự gia tăng thời gian từ khi bệnh nhân nhập viện đến khi được đo điện tâm đồ, cũng như tỷ lệ tử vong trong vòng 30 ngày ở bệnh nhân nhồi máu cơ tim trong những năm sau sự cố.
Cụ thể, mức tăng ước tính về tỷ lệ tử vong là 0,23 điểm phần trăm sau một năm, 0,36 điểm phần trăm sau hai năm và 0,35 điểm phần trăm sau ba năm. Thời gian từ khi tiếp nhận đến khi đo điện tâm đồ tăng tới 2,7 phút trong giai đoạn nghiên cứu.
Nghiên cứu này không chứng minh việc liên kết hồ sơ sức khỏe với mã định danh cá nhân gây tăng tử vong. Tuy nhiên, kết quả cho thấy sự cố an ninh dữ liệu và quá trình khắc phục sau đó có thể ảnh hưởng đến hoạt động chuyên môn, qua đó tác động đến chất lượng chăm sóc người bệnh.
Hồ sơ sức khỏe chứa nhiều thông tin riêng tư như bệnh lý, kết quả xét nghiệm, lịch sử khám chữa bệnh, tên bác sĩ và thuốc điều trị. Khi những dữ liệu này bị đánh cắp, tội phạm mạng có thể sử dụng chúng để xây dựng các kịch bản lừa đảo có tính thuyết phục cao.
Chẳng hạn, kẻ gian có thể giả danh bệnh viện, bác sĩ hoặc nhân viên bảo hiểm, sử dụng thông tin về lần khám gần nhất hay kết quả xét nghiệm để tạo lòng tin, sau đó yêu cầu người bệnh cung cấp mã xác thực, thông tin tài khoản hoặc chuyển tiền.
Đối với những thông tin đặc biệt nhạy cảm như bệnh tâm thần, bệnh truyền nhiễm, sức khỏe sinh sản, hiếm muộn hoặc tiền sử phá thai, người bị lộ dữ liệu còn có thể đối mặt với nguy cơ bị đe dọa, tống tiền hoặc xâm phạm danh dự.
Năm 2024, Change Healthcare, một đơn vị xử lý dữ liệu và thanh toán y tế lớn tại Mỹ, trở thành mục tiêu của một cuộc tấn công mã độc tống tiền. Sự cố gây gián đoạn trên diện rộng đối với hoạt động xử lý đơn thuốc, thanh toán bảo hiểm và các dịch vụ y tế. Theo thông tin được Change Healthcare báo cáo với Văn phòng Quyền riêng tư thuộc Bộ Y tế và Dịch vụ Nhân sinh Mỹ (HHS OCR), đến ngày 31/7/2025, khoảng 192,7 triệu người bị ảnh hưởng.
Vụ việc cho thấy hậu quả của một sự cố an ninh mạng trong lĩnh vực y tế có thể vượt xa phạm vi một bệnh viện hay một cơ sở khám chữa bệnh, đặc biệt khi dữ liệu và dịch vụ được xử lý thông qua các nhà cung cấp trung gian có quy mô lớn.
Khi mã định danh cá nhân được sử dụng để liên kết dữ liệu giữa nhiều lĩnh vực như y tế, bảo hiểm, tài chính, thuế và hành chính, nguy cơ hình thành hồ sơ cá nhân toàn diện (cross-domain profiling) cũng tăng lên nếu cơ chế kiểm soát truy cập không đủ chặt chẽ.
Việc kết hợp các nguồn dữ liệu có thể giúp nhận diện nhiều khía cạnh trong cuộc sống của một người, từ tình trạng sức khỏe, khả năng tài chính đến lịch sử sử dụng dịch vụ. Nếu thông tin này bị khai thác trái phép hoặc được chia sẻ vượt quá mục đích ban đầu, người dân có thể mất quyền kiểm soát đối với dữ liệu riêng tư của mình.
Đáng lo ngại hơn, thông tin sức khỏe có thể bị sử dụng để phân biệt đối xử. Chẳng hạn, doanh nghiệp bảo hiểm có thể tìm cách khai thác tiền sử bệnh để đánh giá khách hàng theo hướng bất lợi; nhà tuyển dụng có thể sử dụng thông tin bệnh lý để loại ứng viên khỏi quy trình tuyển dụng. Đây là những nguy cơ cần được ngăn chặn bằng quy định pháp luật và cơ chế giám sát độc lập.
Hàn Quốc từng đối mặt với nhiều vụ rò rỉ và lạm dụng số đăng ký cư trú (RRN), một mã định danh được sử dụng rộng rãi trong các giao dịch hành chính và dịch vụ. Sau những sự cố này, nước này đã siết chặt quy định về thu thập và sử dụng RRN trong khu vực tư nhân. Theo Đạo luật Bảo vệ Thông tin Cá nhân của Hàn Quốc, tổ chức không được tùy tiện xử lý số đăng ký cư trú nếu không thuộc trường hợp pháp luật cho phép.
Kinh nghiệm này cho thấy việc sử dụng một mã định danh thống nhất trong nhiều lĩnh vực cần đi kèm giới hạn pháp lý rõ ràng, tránh để mã định danh trở thành công cụ kết nối dữ liệu vượt quá mục đích cần thiết.
Một hệ thống dữ liệu định danh quốc gia có thể được đầu tư hạ tầng bảo mật hiện đại, nhưng mức độ an toàn chung vẫn phụ thuộc vào các đơn vị tham gia thu thập, lưu trữ và khai thác dữ liệu.
Thông tin sức khỏe được tạo ra và cập nhật tại nhiều cơ sở, từ bệnh viện tuyến trung ương, bệnh viện địa phương đến phòng khám tư nhân và các đơn vị xét nghiệm. Những nơi này có thể sử dụng phần mềm quản lý bệnh viện, hệ thống lưu trữ kết quả xét nghiệm và thiết bị công nghệ với mức độ bảo mật khác nhau.
Nếu một cơ sở sử dụng phần mềm lỗi thời, mật khẩu yếu, tài khoản dùng chung hoặc không cập nhật bản vá bảo mật, tin tặc có thể lợi dụng những điểm yếu này để xâm nhập. Các nhà cung cấp phần mềm, đơn vị lưu trữ và xử lý dữ liệu bên thứ ba cũng có thể trở thành mắt xích dễ bị tấn công.
Vì vậy, bảo vệ máy chủ trung tâm là chưa đủ. Cần bảo đảm an toàn cho toàn bộ chuỗi cung ứng dữ liệu, từ nơi phát sinh thông tin đến các hệ thống tiếp nhận và khai thác.
Đức và Estonia là hai ví dụ đáng tham khảo về cách tổ chức định danh và kiểm soát dữ liệu y tế.
Đức sử dụng mã bảo hiểm y tế riêng (KVNR) trong hệ thống bảo hiểm và chăm sóc sức khỏe, thay vì lấy số căn cước dân sự làm mã quản lý y tế phổ quát. Cách tổ chức này giúp phân biệt định danh trong lĩnh vực y tế với các định danh sử dụng ở những lĩnh vực khác. Tuy nhiên, điều đó không có nghĩa các hệ thống y tế của Đức hoàn toàn không liên kết với dữ liệu định danh dân sự.
Trong khi đó, Estonia cho phép người dân kiểm tra lịch sử truy cập hồ sơ sức khỏe thông qua Cổng thông tin sức khỏe quốc gia. Người dân có thể xem ai đã truy cập dữ liệu của mình và thời điểm truy cập. Cơ chế này góp phần tăng tính minh bạch, giúp phát hiện và phản ánh những trường hợp truy cập không phù hợp.
Tích hợp sổ sức khỏe điện tử với mã định danh cá nhân không đồng nghĩa tất cả dữ liệu phải được tập trung vào một cơ sở dữ liệu duy nhất. Các hệ thống có thể sử dụng chung cơ chế xác thực nhưng vẫn lưu trữ dữ liệu phân tán, áp dụng mã định danh chuyên biệt, mã hóa và phân quyền truy cập theo từng mục đích.
Kinh nghiệm quốc tế cho thấy, bên cạnh việc đầu tư hạ tầng kỹ thuật, cần có những nguyên tắc bảo vệ dữ liệu rõ ràng: chỉ thu thập thông tin cần thiết; giới hạn quyền truy cập theo chức năng và mục đích chuyên môn; ghi nhận đầy đủ lịch sử khai thác dữ liệu; kiểm tra an ninh định kỳ; quy định trách nhiệm của các cơ sở y tế và nhà cung cấp dịch vụ khi xảy ra sự cố.
Người dân cũng cần được thông báo minh bạch về loại dữ liệu được thu thập, mục đích sử dụng, đơn vị có quyền truy cập và cách thức khiếu nại khi phát hiện thông tin bị khai thác trái phép.
Minh Bạch t/h
Sau cuộc bầu cử giữa kỳ Mỹ năm 2026, quan hệ giữa Tổng thống Donald…
Ai cũng có lúc phạm sai lầm. Nhưng điều làm nên phẩm chất của một…
Kết quả không chính thức cho thấy Đảng Cộng hòa thua ở nhiều khu bầu…
Thất bại trong cuộc bầu cử giữa kỳ năm 2026 khiến quan hệ giữa Tổng…
Hơn 10 nghị sĩ châu Âu thúc giục Ủy ban châu Âu đánh giá mối…
Tổ chức Xã hội chủ nghĩa Dân chủ Mỹ (DSA) là một tổ chức chính…