Mỹ yêu cầu gỡ DeepSeek khỏi hệ thống các cơ quan dân sự liên bang
- Lâm Yến
- •
Bộ An ninh Nội địa Mỹ hôm thứ Hai (19/10) yêu cầu các cơ quan dân sự liên bang gỡ bỏ toàn bộ sản phẩm DeepSeek khỏi hệ thống công nghệ thông tin.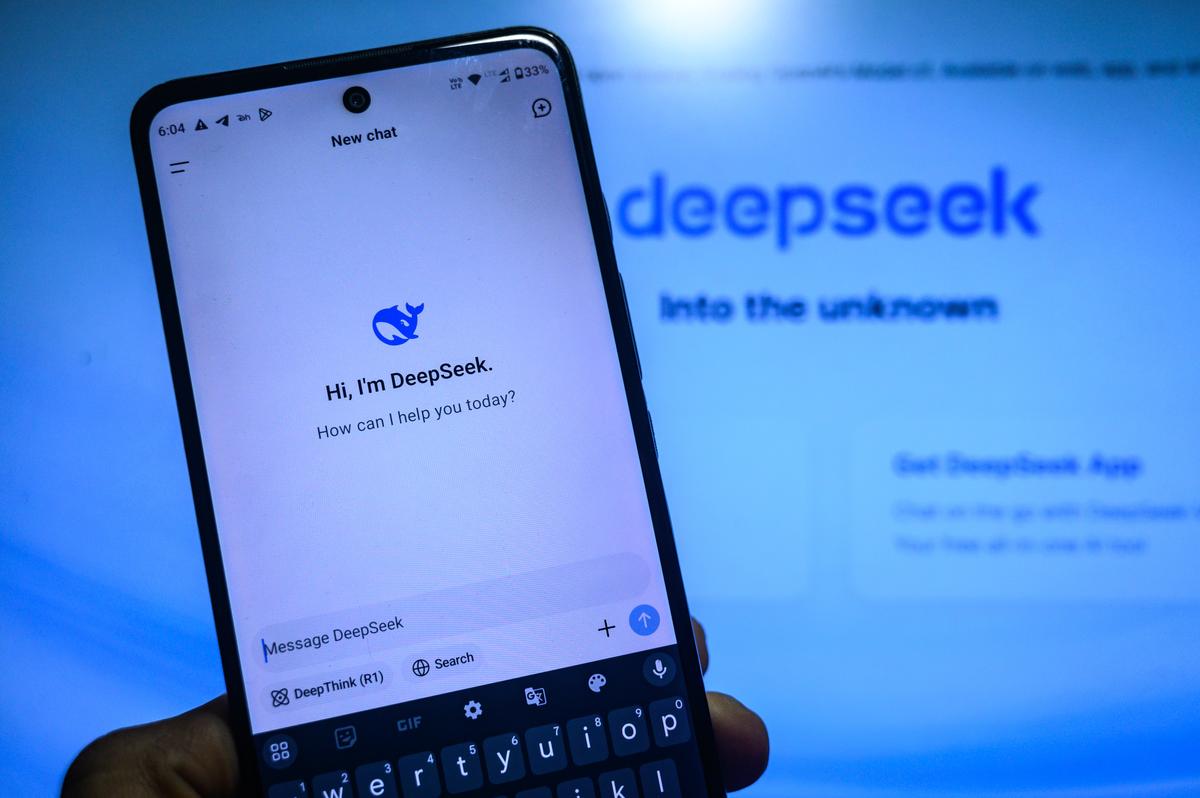
Thông báo của Bộ An ninh Nội địa Mỹ (DHS) đăng trên trang Công báo Liên bang cùng ngày nêu rõ các cơ quan dân sự thuộc nhánh hành pháp phải gỡ toàn bộ sản phẩm DeepSeek khỏi hệ thống công nghệ thông tin.
Các cơ quan này cũng không được mua sản phẩm DeepSeek hoặc sử dụng dịch vụ của bên thứ ba dựa trên các mô hình AI của công ty.
DHS cho rằng các mô hình của DeepSeek gây ra “nhiều mối đe dọa”. Bộ này lo ngại nếu nhân viên hay nhà cung cấp của Chính phủ Mỹ sử dụng sản phẩm của công ty, điều đó “có thể dẫn đến việc chuyển dữ liệu nhạy cảm sang Trung Quốc”.
Viện dẫn luật an ninh mạng của Mỹ, lệnh này cấm DeepSeek tham gia các hợp đồng của Chính phủ liên bang.
Từ khi mô hình R1 mang tính đột phá của DeepSeek làm chấn động thị trường toàn cầu hồi đầu năm ngoái, giới hoạch định chính sách Mỹ luôn theo dõi sát những mối đe dọa mà công ty này có thể gây ra cho an ninh quốc gia.
Trong báo cáo mang tên “DeepSeek Unmasked” (tạm dịch: Lột mặt nạ DeepSeek) công bố tháng 4/2025, Ủy ban Đặc biệt Hạ viện Mỹ về Đảng Cộng sản Trung Quốc (ĐCSTQ) nhận định DeepSeek có quan hệ “rất mật thiết” với Bắc Kinh.
Trước lệnh mới, nhiều cơ quan Mỹ, trong đó có Bộ Thương mại và Hải quân, đã cấm dùng DeepSeek trên thiết bị của chính phủ. Một số bang như New York, Tennessee và Virginia cũng có biện pháp tương tự.
3 lý do Bộ An ninh Nội địa Mỹ cấm DeepSeek
Thông báo trên Công báo Liên bang nêu 3 lý do cấm sử dụng DeepSeek.
1. Dữ liệu có thể được chuyển về Trung Quốc, chính quyền ĐCSTQ có thể truy cập
DHS chỉ ra rằng DeepSeek đặt trụ sở tại Trung Quốc, máy chủ của công ty cũng nằm trong lãnh thổ nước này. Hệ thống pháp luật Trung Quốc trao cho các cơ quan an ninh mạng và tình báo của chính quyền nhiều quyền hạn trong việc truy cập hạ tầng của doanh nghiệp tư nhân.
Các tài liệu DHS viện dẫn gồm chính sách quyền riêng tư của DeepSeek, khuyến cáo năm 2020 của DHS gửi doanh nghiệp về việc dùng dịch vụ dữ liệu và thiết bị của các công ty Trung Quốc, cùng phân tích của Trung tâm Chính sách Mạng thuộc Đại học Stanford.
2. Thông tin tài khoản và câu lệnh có thể làm lộ dữ liệu nhạy cảm
Một phụ lục kèm thông báo cho biết khi dùng dịch vụ do DeepSeek trực tiếp vận hành, quy trình lập tài khoản sẽ thu thập thông tin định danh cá nhân. Quy trình này còn có thể theo dõi người dùng và tạo “dấu vân tay kỹ thuật số” cho từng người.
Câu lệnh (prompt) và các thông tin khác do người dùng gửi lên cũng có thể được chuyển về Trung Quốc, làm lộ dữ liệu nhạy cảm.
Theo DHS, nếu kết hợp với thông tin công khai, những dữ liệu này có thể trở thành thông tin tình báo, dùng để nhắm vào người Mỹ hay các chương trình của chính phủ.
3. Bản thân phần mềm và mô hình có rủi ro an ninh mạng
Mô hình của DeepSeek có thể chứa phần mềm độc hại hoặc những lỗ hổng bảo mật khác, DHS nhận định.
Bộ này còn dẫn nghiên cứu NowSecure công bố tháng 2/2025, cho thấy ứng dụng DeepSeek trên iOS có nhiều lỗ hổng nghiêm trọng về bảo mật và quyền riêng tư.
Xem thêm
Từ khóa AI An ninh mạng Bộ An ninh Nội địa Mỹ DeepSeek trí tuệ nhân tạo Ủy ban Đặc biệt Hạ viện Mỹ về ĐCSTQ