Ông Bessent: Tin tặc Iran dùng mô hình AI Trung Quốc tấn công siêu thị Pháp
- Trần Đình
- •
Bộ trưởng Tài chính Mỹ Scott Bessent hôm thứ Năm (12/11) cho biết tin tặc Iran đã sử dụng một mô hình trí tuệ nhân tạo (AI) của Trung Quốc trong vụ tấn công mạng nhằm vào hệ thống điều khiển làm lạnh tại các siêu thị Pháp. Ông cảnh báo các mô hình AI Trung Quốc thiếu cơ chế bảo vệ an toàn, có thể gây ra rủi ro nghiêm trọng, đồng thời nhấn mạnh Mỹ không thể giảm tốc độ phát triển AI.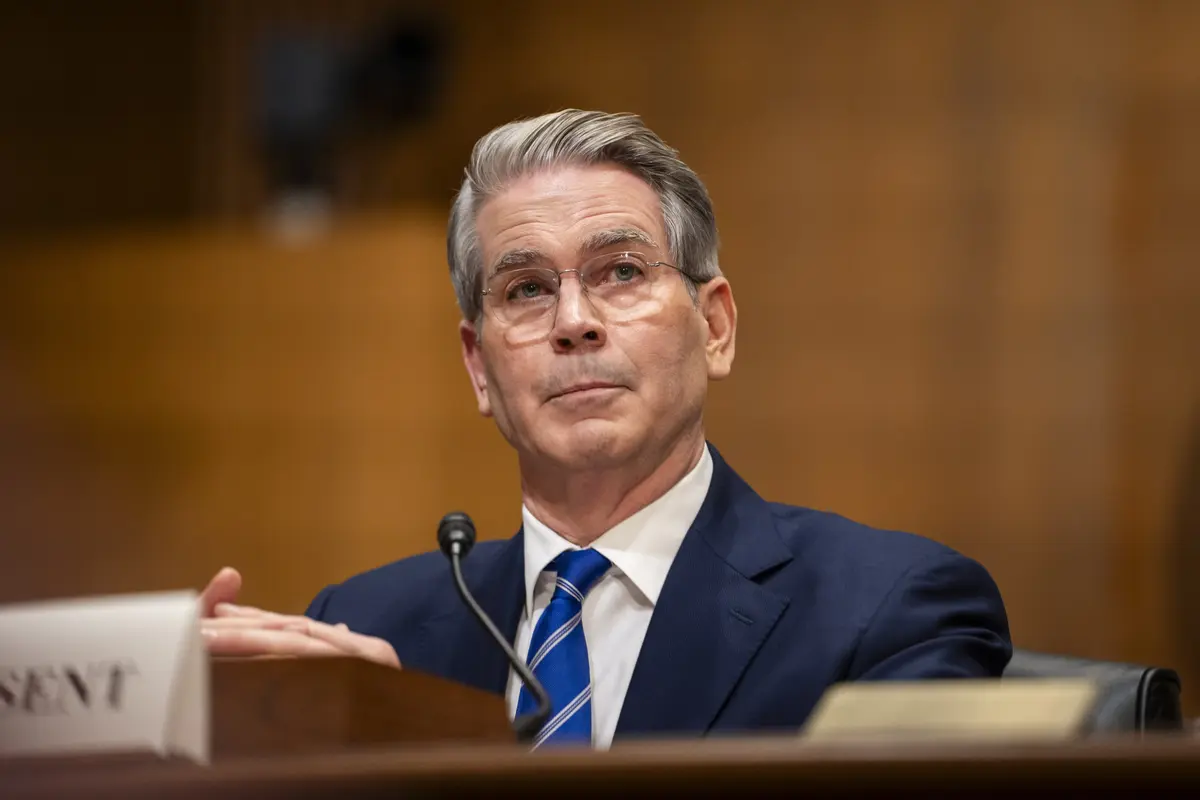
Tuần này, Chính phủ Pháp công bố kết quả điều tra và quy trách nhiệm cho Vệ binh Cách mạng Hồi giáo Iran về vụ tấn công mạng hồi tháng 10, làm ảnh hưởng đến hệ thống làm lạnh của khoảng 700 điểm bán lẻ.
Trong những tháng gần đây, các công ty an ninh mạng Mỹ cũng liên tiếp phát hiện tin tặc sử dụng những mô hình AI do Trung Quốc phát triển, như DeepSeek và Zhipu GLM, để tấn công mạng. Mục tiêu là các tổ chức trong lĩnh vực tài chính, bán dẫn, quốc phòng và các cơ quan liên quan đến chính phủ trên toàn cầu. Một số chiến dịch đã xâm nhập thành công vào hệ thống và lấy được dữ liệu.
Người Iran dùng mô hình Trung Quốc là “sự kết hợp tồi tệ nhất”
Ông Bessent nói những điều trên tại “Diễn đàn 2026” do Quỹ Di sản (Heritage Foundation) tổ chức tại bang Maryland. Khi bàn về độ an toàn của các mô hình AI Trung Quốc, ông dẫn ví dụ vụ hệ thống điều khiển tủ lạnh tại các siêu thị Pháp bị tấn công mạng.
“Tôi không biết trong khán phòng này có ai đã đọc tin tủ lạnh tại 150 cửa hàng thực phẩm ở Pháp bị tắt hay không,” ông nói. “Vụ đó sử dụng một mô hình Trung Quốc.”
“Tôi e rằng đây là sự kết hợp tồi tệ nhất: người Iran sử dụng mô hình Trung Quốc. Đó chẳng phải là bức tranh của thế giới ngày nay sao?”
Ông Bessent cảnh báo các mô hình AI Trung Quốc thiếu cơ chế bảo vệ an toàn và có thể gây ra rủi ro nghiêm trọng.
“Vì vậy, tôi dự đoán rất có thể các bạn sẽ thấy một sự cố lớn xảy ra ở đâu đó trên thế giới,” ông nói.
Trong bài phát biểu, ông Bessent không nói rõ tin tặc Iran đã có được hay sử dụng mô hình Trung Quốc bằng cách nào. Tuy nhiên, gần đây nhiều tổ chức đã lên tiếng cảnh báo về các mô hình của Trung Quốc.
Hôm thứ Năm, Unit 42, nhóm tình báo về mối đe dọa thuộc công ty an ninh mạng Mỹ Palo Alto Networks, công bố một báo cáo. Báo cáo cho biết từ tháng 8 đến tháng 9 năm nay, tin tặc đã dùng hai mô hình DeepSeek và Zhipu GLM của Trung Quốc để tiến hành 25 chiến dịch nhằm vào ít nhất 19 tổ chức. Đối với 10 tổ chức trong số đó, tin tặc đã xâm nhập thành công hoặc lấy được dữ liệu.
Các nhà nghiên cứu phát hiện kẻ tấn công dùng câu lệnh tiếng Trung để yêu cầu mô hình AI thực hiện các tác vụ tấn công mạng, và cả hai mô hình đều không từ chối.
Trước đó, hôm 29/10, công ty an ninh mạng Mỹ CrowdStrike công bố nhóm tin tặc VAPOR PANDA, được cho là có liên hệ với Trung Quốc, đã sử dụng DeepSeek cùng công cụ tác nhân AI (AI agent) ARTEX để tiến hành các chiến dịch xâm nhập nhằm vào hơn 200 tổ chức trên toàn cầu. Mục tiêu gồm bộ ngoại giao của nhiều nước, các doanh nghiệp bán dẫn, quốc phòng và tổ chức nghiên cứu chính sách của Mỹ, cùng các nhà cung cấp dịch vụ viễn thông tại nhiều khu vực trên thế giới.
Khoảng 700 điểm bán lẻ ở Pháp bị tấn công
Trong tuyên bố đưa ra hôm thứ Hai (9/11), Bộ Ngoại giao Pháp cho biết trong đêm 11 rạng sáng 12/10, tin tặc đã tấn công thiết bị điều khiển hệ thống làm lạnh tại hơn 700 điểm bán lẻ. Thực phẩm bị hư hỏng, thiệt hại ước tính lên tới hàng chục triệu euro. Vụ việc còn gây ra ít nhất 15 đám cháy, theo Cơ quan An ninh Hệ thống Thông tin Quốc gia Pháp (ANSSI).
Kết quả điều tra của nhà chức trách Pháp cho thấy, sau khi xâm nhập hệ thống điều khiển làm lạnh, tin tặc đã thay đổi thông số rã đông của thiết bị, khiến nhiệt độ trong tủ lạnh và tủ đông tăng lên mức bất thường, buộc các cửa hàng phải loại bỏ thực phẩm bị hư hỏng.
Chính phủ Pháp quy trách nhiệm vụ việc cho “Shahid Kaveh”, đơn vị tấn công mạng trực thuộc Vệ binh Cách mạng Iran.
Ngoại trưởng Pháp Jean-Noël Barrot gọi đây là vụ tấn công mạng mang tính phá hoại chưa từng có trên lãnh thổ Pháp, cả về quy mô lẫn mức độ hung hãn. Ông cho biết Pháp sẽ thúc đẩy các biện pháp trừng phạt ở cấp châu Âu.
Ngoài Pháp, các siêu thị ở Bỉ, Ireland, Thụy Điển, Phần Lan và Estonia cũng báo cáo hệ thống làm lạnh bị tấn công mạng, nhưng hiện chưa có bằng chứng xác nhận tất cả các vụ việc này đều do tin tặc Iran thực hiện.
Ông Bessent: Mô hình AI của Mỹ là lá chắn an toàn tốt nhất
Tại diễn đàn, ông Bessent nói Trung Quốc đang bắt chước công nghệ AI của Mỹ. Theo ông, nước này đang tiến hành “chưng cất mô hình (distillation) ở quy mô công nghiệp”, một cách làm mà ông gọi là “đánh cắp” công nghệ Mỹ.
Trước mối đe dọa từ các mô hình Trung Quốc, ông Bessent cho rằng những mô hình AI mạnh của Mỹ có thể bảo vệ doanh nghiệp, các hoạt động tài chính cá nhân và nhiều lĩnh vực khác.
“Chúng [các mô hình của Mỹ] có thể dựng lên một lá chắn bảo vệ cho doanh nghiệp, tài chính cá nhân của chúng ta và mọi thứ khác,” ông nói. “Vì vậy, chúng ta không thể chậm lại trong lĩnh vực này.”
Ông cũng kêu gọi ngành AI Mỹ giải thích rõ hơn cho người dân về giá trị của công nghệ này.
Ông Bessent cho biết hiện Mỹ đang đi trước Trung Quốc khoảng 6-12 tháng trong lĩnh vực AI, trong khi năng lực của các mô hình AI có thể thay đổi rất lớn chỉ trong vòng nửa năm.
Ông nói Trung Quốc đang tìm cách giành mọi lợi thế công nghệ có thể.
Xem thêm
Từ khóa Pháp AI tin tặc Iran Scott Bessent DeepSeek AI Trung Quốc tấn công mạng trí tuệ nhân tạo