Đài Loan lộ 72.702 ảnh hộ chiếu do nhà thầu cài đặt sai, tin tặc dùng AI xâm nhập
- Đới Đức Mạn
- •
Trang web của Cục Lãnh sự thuộc Bộ Ngoại giao Đài Loan bị tin tặc xâm nhập, làm lộ 72.702 ảnh chân dung dùng trong hồ sơ cấp hộ chiếu và 26.072 bản quét giấy ủy quyền. Bộ trưởng Phát triển Kỹ thuật số Lâm Nghi Kính cho biết nhà thầu đã cài đặt sai khi cập nhật hệ thống, làm phát sinh lỗ hổng mới mà tin tặc dùng công cụ AI dò ra rồi xâm nhập.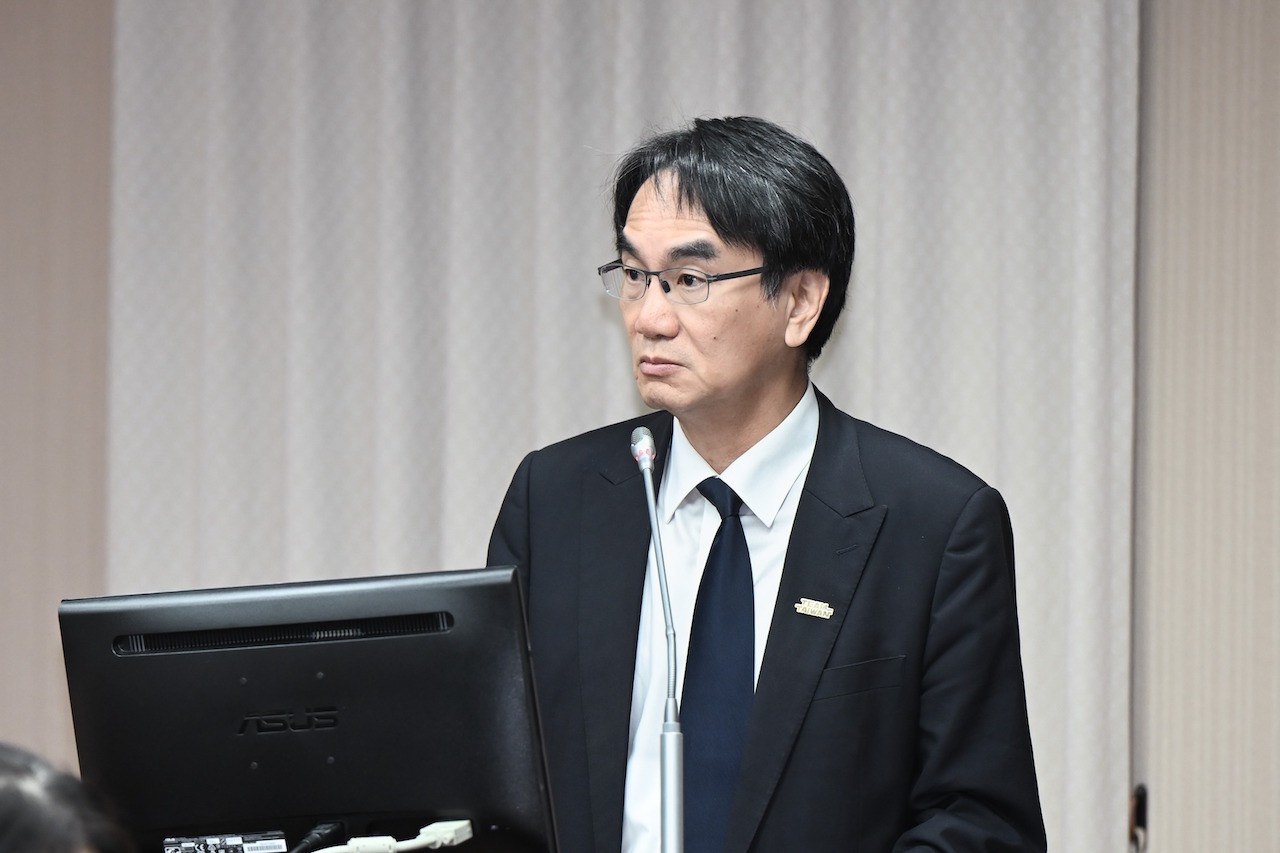
Hôm thứ Tư (18/11), Ủy ban Giao thông của Viện Lập pháp Đài Loan thẩm tra dự toán năm 2027 của Cục Công nghiệp Kỹ thuật số thuộc Bộ Phát triển Kỹ thuật số, một phần trong tổng dự toán ngân sách của chính quyền trung ương. Ông Lâm Nghi Kính được mời đến trả lời chất vấn.
Nghị sĩ Vạn Mỹ Linh của Quốc Dân Đảng đề cập vụ trang web Cục Lãnh sự bị tấn công và hỏi liệu lỗ hổng đã tồn tại từ trước hay phát sinh do nhà thầu không thực hiện các biện pháp bảo vệ an ninh mạng theo hợp đồng.
Số liệu do Cục Lãnh sự công bố cho thấy hôm 4/11, cơ quan này phát hiện một số trang web có dấu hiệu bị tin tặc xâm nhập. Dữ liệu bị lấy trái phép gồm 72.702 tệp ảnh chân dung dùng cho hộ chiếu, 26.072 bản quét giấy ủy quyền do văn phòng đại diện tại New York chứng thực và 774 hồ sơ xin cấp thẻ đi lại dành cho doanh nhân APEC (ABTC).
Ông Lâm trả lời rằng, theo ông được biết, trang web bị xâm nhập là của Cục Lãnh sự, không phải trang web của chính Bộ Ngoại giao. Nguyên nhân là nhà thầu bên ngoài cài đặt sai khi cập nhật hệ thống. “Nghĩa là một hệ thống vốn không có vấn đề lại phát sinh lỗ hổng mới do cài đặt sai,” ông nói. Tin tặc dùng công cụ AI để quét, phát hiện lỗ hổng rồi xâm nhập hệ thống của Cục Lãnh sự và lấy đi một phần dữ liệu.
Nghị sĩ Hồng Mạnh Khải, cũng thuộc Quốc Dân Đảng, nêu vấn đề các cơ quan công quyền thiếu chuyên môn về an ninh mạng, trong khi hệ thống phát sinh lỗ hổng sau khi được nhà thầu cập nhật vẫn được đưa thẳng vào vận hành. Ông chất vấn liệu Bộ Phát triển Kỹ thuật số, với tư cách cơ quan chủ quản về an ninh mạng, đã thực hiện đầy đủ trách nhiệm giám sát hay chưa.
Ông Thái Phúc Long, Cục trưởng Cục An ninh mạng thuộc Bộ Phát triển Kỹ thuật số, trả lời rằng việc phát triển phần mềm và quản lý thay đổi hệ thống đều đã có quy chuẩn an ninh mạng. Sau khi nhà thầu hoàn tất việc thay đổi hệ thống, cơ quan sử dụng phải tự kiểm tra xem hệ thống có đáp ứng các tiêu chuẩn an toàn hay không. Nếu thiếu năng lực kỹ thuật, cơ quan có thể thuê đơn vị tư vấn bên thứ ba hỗ trợ. Ông Thái cho biết, theo những gì nắm được đến nay, Cục Lãnh sự đã không nhờ bên tư vấn thứ ba kiểm tra trong vụ này.
Ông Lâm nói số cơ quan, đơn vị công và tư trên toàn Đài Loan rất lớn, trong khi Cục An ninh mạng chỉ có chưa đến 200 nhân viên, nên cơ quan này không thể tự mình thẩm tra hệ thống thông tin của từng nơi. Theo ông, cần xây dựng các hướng dẫn mang tính thể chế, đồng thời huy động các bộ, ngành và nguồn lực chuyên môn từ khu vực tư nhân để phối hợp phòng thủ.
Trước lo ngại của người dân về nguy cơ lộ dữ liệu cá nhân, Cục Lãnh sự đã công khai xin lỗi hôm 12/11 và cho biết các trang web liên quan đã được khắc phục, hoạt động trở lại. Đến nay, cuộc điều tra chưa phát hiện dữ liệu nào khác bị đánh cắp ngoài ảnh chân dung trong hồ sơ xin cấp hộ chiếu, chẳng hạn như họ tên, ngày sinh, số căn cước và số hộ chiếu.
Cục Lãnh sự nhấn mạnh việc ảnh hộ chiếu và bản quét giấy ủy quyền bị đánh cắp lần này không ảnh hưởng đến hiệu lực cũng như việc sử dụng bình thường của các hộ chiếu đã cấp, nên người dân không cần đổi hộ chiếu ngay. Hiệu lực chứng thực của các giấy ủy quyền liên quan và việc sử dụng thẻ ABTC cấp sau này cũng không bị ảnh hưởng.
Trước đó ít hôm, Bộ Ngoại giao Đài Loan cũng cho biết đã áp dụng một loạt biện pháp tăng cường an ninh mạng. Bộ yêu cầu nhân viên được cử đi công tác nước ngoài và nhân viên mới tham gia tập huấn về an ninh mạng, áp dụng cơ chế kiểm tra 5 tầng để siết quản lý tại các cơ quan đại diện ở nước ngoài. Bộ cũng định kỳ kiểm tra, rà soát an ninh mạng và đưa vào sử dụng công cụ quản lý bề mặt tấn công từ bên ngoài cùng công cụ giám sát web đen (dark web).
Khi công cụ AI làm thay đổi cách thức tấn công mạng, Bộ Phát triển Kỹ thuật số cũng đang nghiên cứu mở rộng phạm vi điều chỉnh của Luật Quản lý An ninh mạng. Theo Cục An ninh mạng, việc mở rộng sau này có thể dựa trên mức độ rủi ro hoặc theo ngành nghề, bắt đầu với gần 2.000 công ty niêm yết trên sàn chứng khoán và đăng ký giao dịch trên sàn OTC, sau đó từng bước mở rộng đến các doanh nghiệp lớn. Lộ trình này còn phụ thuộc vào quá trình tham vấn xã hội và mức độ đồng thuận tại Viện Lập pháp.
Ông Thái chỉ ra rằng luật này mang tính quản lý bắt buộc: doanh nghiệp thuộc diện điều chỉnh phải thông báo sự cố, thực hiện các nghĩa vụ về an ninh mạng và chịu kiểm tra theo luật, nếu không làm đúng có thể bị phạt. Vì vậy, doanh nghiệp chưa chắc muốn chịu thêm quy định quản lý. Tuy nhiên, khi rủi ro an ninh mạng tăng lên, một số doanh nghiệp lớn có thể dần chấp nhận nằm trong diện quản lý của chính quyền.
Để doanh nghiệp và cơ quan giảm nguy cơ bị tấn công, ông Thái đưa ra nguyên tắc “4 giảm thiểu”: giảm thiểu mức độ phơi bày trên mạng, quyền truy cập, lỗ hổng và dữ liệu cá nhân. Ông giải thích rằng các trang web đã ngừng hoạt động, cũng như các thiết bị sao lưu, dự phòng và thử nghiệm, không nên tiếp tục được kết nối hoặc để lộ trên mạng. Quyền truy cập của các tài khoản cần được giới hạn tối đa, lỗ hổng phải được vá ngay khi phát hiện và không nên thu thập những dữ liệu cá nhân không cần thiết, nhằm hạn chế thiệt hại mà một sự cố an ninh mạng có thể gây ra.
Xem thêm
Từ khóa AI An ninh mạng Bộ Ngoại giao Đài Loan Đài Loan Hộ chiếu Đài Loan rò rỉ dữ liệu tin tặc trí tuệ nhân tạo