Ngân hàng Mỹ siết quyền tác nhân AI, khách hàng có thể phải tự chịu rủi ro
Nhiều ngân hàng lớn của Mỹ như Wells Fargo và Citi đã lần lượt sửa điều khoản dịch vụ khi tác nhân AI bắt đầu được dùng để quản lý tài chính cá nhân. Điều khoản mới quy định khách hàng cho công cụ AI của bên thứ ba truy cập tài khoản phải chịu trách nhiệm về các thao tác của công cụ này.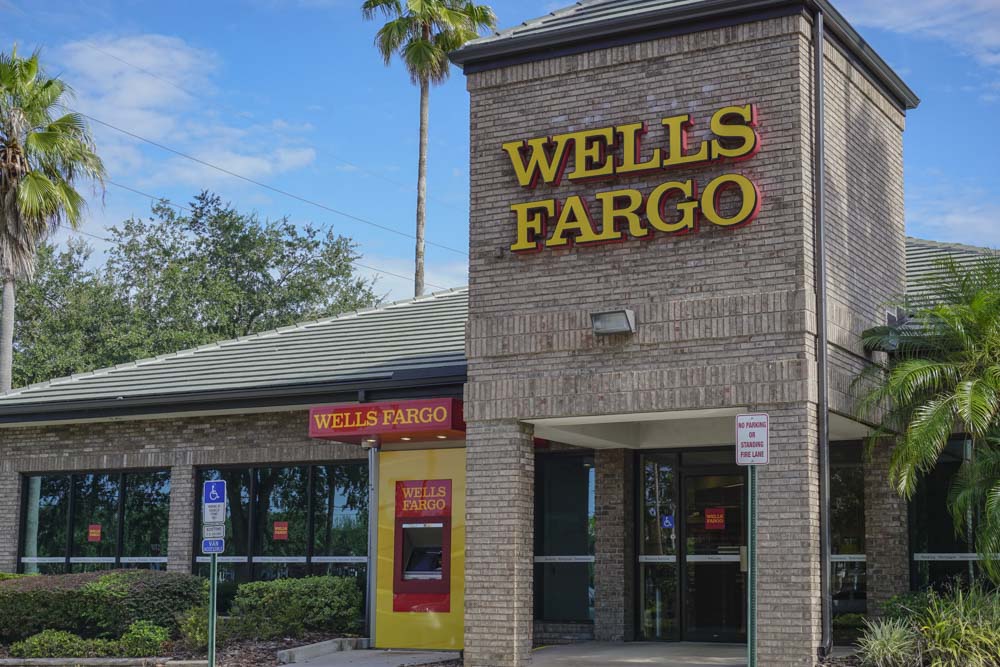
Tác nhân AI (AI agent) là các công cụ AI được người dùng cho phép thao tác thay mình. Bản mới của Thỏa thuận truy cập trực tuyến (Online Access Agreement) do Wells Fargo ban hành có hiệu lực từ ngày 24/11. Với điều khoản mới, kể cả khi tác nhân AI hiểu sai yêu cầu của khách, tự ý chuyển tiền hay vượt quá quyền khách đã cấp, ngân hàng trong một số trường hợp vẫn có thể coi các thao tác đó là do chính khách hàng ủy quyền.
Citi, JPMorgan Chase, PNC và Citizens cũng đã áp dụng các biện pháp tương tự. Động thái này cho thấy ngành tài chính đang tìm cách ứng phó với các vấn đề về an toàn tài khoản và phân định trách nhiệm mà tác nhân AI đặt ra.
Wells Fargo: Thao tác của AI được coi như do khách hàng ủy quyền
Điều 15 trong thỏa thuận mới của Wells Fargo quy định riêng về tác nhân AI của bên thứ ba.
Điều khoản này áp dụng khi khách hàng dùng thông tin đăng nhập để cho tác nhân AI vào tài khoản, hay cho phép AI thao tác thay mình bằng cách khác. Khi đó, trừ khi luật hay quy định có yêu cầu khác, mọi lệnh do tác nhân AI đưa ra và mọi giao dịch tác nhân này thực hiện đều được coi là do chính khách hàng trực tiếp khởi tạo và ủy quyền. Ngân hàng không phải xác minh thêm.
Thỏa thuận cũng ghi rõ ngân hàng không giám sát, sàng lọc hay xem xét hoạt động của tác nhân AI, kể cả các giao dịch do tác nhân này khởi tạo. Khách hàng dùng công cụ AI của bên thứ ba thì tự chịu rủi ro, và phải tự theo dõi xem các thao tác của công cụ có nằm trong phạm vi được ủy quyền hay không.
Khi muốn thu hồi quyền đã cấp cho tác nhân AI, khách hàng phải thực hiện kịp thời và có biện pháp cần thiết để dừng hoạt động của công cụ, giữ lại bằng chứng về việc thu hồi để nộp khi ngân hàng yêu cầu, và thông báo cho ngân hàng theo thỏa thuận. Cho tới khi ngân hàng nhận được thông báo và có thời gian hợp lý để xử lý, khách hàng vẫn có thể phải chịu trách nhiệm về thao tác của tác nhân AI, trong phạm vi luật cho phép.
Wells Fargo cũng giữ quyền hạn chế, đình chỉ hay cấm một công cụ AI cụ thể của bên thứ ba truy cập tài khoản khách hàng bất cứ lúc nào.
Trong thông báo gửi khách hàng, ngân hàng cho biết khách tiếp tục dùng dịch vụ ngân hàng trực tuyến và trên điện thoại sau ngày 24/11 tức là chấp nhận thỏa thuận mới, không cần ký riêng.
Citi: AI làm lộ mật khẩu, tin tặc thao tác cũng có thể tính là khách ủy quyền
Hôm thứ Tư (18/11), trang tin công nghệ TechCrunch đưa tin Citi vừa cập nhật Thỏa thuận người dùng trực tuyến (Citi Online User Agreement), bổ sung quy định về tác nhân AI của bên thứ ba.
Điều khoản của Citi nêu rằng nếu khách hàng giao thông tin đăng nhập cho tác nhân AI của bên thứ ba, hay cho phép tác nhân này truy cập tài khoản, ngân hàng sẽ coi mọi truy cập và thao tác của tác nhân AI là do khách ủy quyền. Kể cả khi thông tin đăng nhập đã giao cho công cụ AI bị chia sẻ tiếp, bị lộ hay lọt vào tay người khác hoặc công cụ AI khác, Citi cũng sẽ coi các truy cập và thao tác dùng thông tin đó là do khách ủy quyền.
Quan trọng hơn, thao tác của tác nhân AI có thể trái với câu lệnh hay yêu cầu ban đầu của khách, chẳng hạn khi AI hiểu sai yêu cầu, tự ý giao dịch hay vượt quá quyền được cấp. Ngay cả khi đó, Citi cho biết ngân hàng không có nghĩa vụ điều tra xem các thao tác đó có được ủy quyền hợp lệ hay nằm trong phạm vi ủy quyền hay không. Khách hàng phải tự giám sát hoạt động của tác nhân AI.
Theo người phát ngôn của Citi, khi các công cụ AI của bên thứ ba ngày càng phổ biến, ngân hàng muốn khách hàng hiểu rủi ro của việc chia sẻ thông tin đăng nhập ngân hàng trực tuyến, hay cho các công cụ này truy cập tài khoản. Người phát ngôn giải thích rằng ngân hàng sửa thỏa thuận là để làm rõ hơn trách nhiệm của các bên.
Citi còn lưu ý rằng khi khách cho AI của bên thứ ba truy cập tài khoản, khách cũng đồng ý để ngân hàng cung cấp cho công cụ đó các dữ liệu tài chính và cá nhân liên quan, kể cả thông tin cá nhân nhạy cảm. Chính sách quyền riêng tư của Citi không áp dụng cho các công cụ AI này, và ngân hàng cũng không kiểm soát được cách chúng thu thập, sử dụng, lưu trữ hay chia sẻ dữ liệu của khách.
PNC, Citizens cũng siết quy định dùng AI
PNC, ngân hàng lớn thứ tám của Mỹ, đã cập nhật điều khoản dịch vụ liên quan hôm 18/11. Cũng trong tuần đó, ngân hàng Citizens gửi email nhắc khách hàng rằng họ phải chịu trách nhiệm về thao tác của trợ lý AI mà họ dùng, TechCrunch cho biết.
Hiện các bài báo công khai chưa nêu toàn văn điều khoản liên quan của hai ngân hàng này.
Trước đó, JPMorgan Chase và Bank of America cũng đã cảnh báo về việc dùng tác nhân AI với tài khoản ngân hàng.
Giám đốc tài chính JPMorgan Chase Jeremy Barnum nói khách hàng phải hiểu rằng nếu giao thông tin đăng nhập cho tác nhân AI, rồi tác nhân này làm điều khách không muốn, thì trách nhiệm có thể thuộc về khách. Ông đưa ra lời cảnh báo này trong cuộc họp trực tuyến công bố kết quả kinh doanh quý III hôm 13/10.
JPMorgan Chase không cho bên thứ ba dùng thông tin đăng nhập của khách để vào thẳng nền tảng của ngân hàng. Tuy nhiên, ngân hàng cho phép các ứng dụng bên thứ ba được khách ủy quyền lấy dữ liệu tài khoản qua giao diện lập trình ứng dụng (API) mà ngân hàng đã duyệt.
Cách này khác với việc giao thẳng mật khẩu ngân hàng trực tuyến. Chẳng hạn, khách có thể dùng các dịch vụ kết nối dữ liệu như Plaid để cho ứng dụng bên ngoài lấy một số dữ liệu ngân hàng nhất định, mà không phải đưa tên đăng nhập và mật khẩu cho công cụ AI. Ứng dụng được truy cập dữ liệu nào và được thao tác đến mức nào sẽ tùy vào cách ngân hàng và nhà cung cấp dịch vụ thỏa thuận cấp quyền.
Hôm 27/10, Bank of America gửi khách hàng email có tiêu đề “Bảo vệ tài chính của bạn trong thế giới AI”. Email nhắc khách không giao tên đăng nhập và mật khẩu ngân hàng trực tuyến cho bất kỳ người hay dịch vụ bên ngoài nào, kể cả các công cụ AI tự nhận có thể thao tác thay khách.
Ngân hàng cảnh báo rằng nếu chia sẻ thông tin đăng nhập, khách có thể phải chịu trách nhiệm về các giao dịch phát sinh trên tài khoản.
Chủ tịch kiêm Giám đốc điều hành PNC Bill Demchak, phát biểu tại hội nghị công nghệ tài chính Money20/20 ở Las Vegas hôm 19/10, cũng nói phải làm rõ ai chịu trách nhiệm trước khi cho phép tác nhân AI thực hiện giao dịch tài chính trên quy mô lớn. Ông cho rằng các công ty công nghệ nên chịu trách nhiệm về thiệt hại mà tác nhân AI gây ra cho khách hàng, còn ngân hàng không muốn gánh những rủi ro này.
Người tiêu dùng Mỹ còn e ngại để AI quản lý tiền
Hôm 27/10, tại hội nghị thường niên ở Salt Lake City, Hiệp hội Ngân hàng Mỹ (ABA) công bố một cuộc khảo sát toàn quốc do hãng tư vấn Morning Consult thực hiện theo đặt hàng của hiệp hội. Kết quả cho thấy người Mỹ nhìn chung còn dè chừng với việc để tác nhân AI xử lý tài chính cá nhân.
Cuộc khảo sát diễn ra từ ngày 9 đến 12/10, hỏi ý kiến 4.402 người trưởng thành ở Mỹ.
Có 19% người được hỏi cho biết từng bị một tác nhân AI đề nghị cung cấp thông tin đăng nhập tài khoản tài chính hay số thẻ ghi nợ, thẻ tín dụng. Tỷ lệ người lo ngại về việc cho phép công cụ AI thay mình chuyển tiền, thanh toán hay thực hiện các giao dịch tài chính khác là 77%.
Ngoài ra, 79% cho rằng người tiêu dùng không nên bị buộc phải đưa tên đăng nhập và mật khẩu ngân hàng trực tuyến cho công cụ AI để được hỗ trợ quản lý tài chính.
Chỉ 27% nói trong 12 tháng tới họ có thể sẽ để tác nhân AI tự quản lý tiền trong tài khoản ngân hàng của mình.
Các con số này cho thấy, dù tác nhân AI có thể giúp sắp xếp sổ sách, phân tích chi tiêu, thanh toán hóa đơn, thậm chí quản lý tiền, người tiêu dùng vẫn còn khá e ngại khi để AI trực tiếp điều khiển tài khoản ngân hàng.
Người dùng gốc Hoa: Để AI sắp xếp email, nhưng không giao mật khẩu ngân hàng
Phóng viên Epoch Times phỏng vấn qua điện thoại nhiều cư dân gốc Hoa ở các vùng khác nhau của Mỹ. Phần lớn cho biết hiện họ dùng công cụ AI chủ yếu để sắp xếp email, viết bài và soạn thư tiếng Anh, còn việc có gửi thư đi hay không vẫn do chính họ quyết định. Không ai trong số họ cho biết từng giao mật khẩu ngân hàng trực tuyến cho AI.
Ông Lưu đã ngoài 70 tuổi, sống ở Los Angeles, bang California, và thích thử công nghệ mới. Ông đã học cách dùng AI để làm video ngắn và viết bài. Gần đây, ông bắt đầu dùng Muse để sắp xếp email của hiệp hội chủ nhà (HOA), nơi ông là thành viên ban điều hành. Ông cũng nhờ AI soạn các thư trao đổi bằng tiếng Anh, nhưng chưa bao giờ giao mật khẩu ngân hàng.
“AI đúng là mang lại cho tôi rất nhiều tiện lợi, nhưng những thứ liên quan đến tiền bạc như mật khẩu ngân hàng thì tôi vẫn không yên tâm giao cho AI, tôi vẫn tự làm,” ông Lưu nói.
Ông cũng cho biết trước cuộc phỏng vấn này, ông chưa biết nhiều ngân hàng lớn của Mỹ đã sửa điều khoản dịch vụ.
Luật liên bang có bảo vệ người tiêu dùng hay không vẫn chưa rõ
Thỏa thuận mới của các ngân hàng cũng đặt ra một câu hỏi quan trọng: nếu tác nhân AI tự ý chuyển tiền, hoặc bị tin tặc xâm nhập khiến tiền trong tài khoản bị đánh cắp, khách hàng có thật sự phải chịu toàn bộ thiệt hại hay không?
Tại Mỹ, Đạo luật Chuyển tiền điện tử (EFTA) và văn bản hướng dẫn thi hành là Quy định E (Regulation E) bảo vệ người tiêu dùng ở một mức nhất định trước các giao dịch chuyển tiền điện tử không được ủy quyền.
Theo mục 1005.2(m) của Quy định E, giao dịch chuyển tiền điện tử không được ủy quyền thường là giao dịch do người khác, không phải người tiêu dùng, khởi tạo mà không có sự ủy quyền thực sự, và người tiêu dùng không được hưởng lợi từ giao dịch đó.
Tuy nhiên, quy định cũng nêu rằng nếu người tiêu dùng giao phương tiện truy cập tài khoản cho một người khác dùng, các giao dịch người đó khởi tạo thường không bị coi là giao dịch không được ủy quyền. Cách tính này áp dụng cho tới khi người tiêu dùng báo ngân hàng rằng người đó không còn được ủy quyền.
Quy định này khiến địa vị pháp lý của tác nhân AI trở nên phức tạp. Khi người tiêu dùng chủ động đưa thông tin đăng nhập cho công cụ AI, việc đó có tương đương với giao phương tiện truy cập tài khoản cho người khác hay không? Nếu tác nhân AI bị tin tặc xâm nhập và bên thứ ba dùng dữ liệu đánh cắp được để chuyển tiền đi, ngân hàng và người tiêu dùng chia trách nhiệm ra sao?
Cách áp dụng luật với tác nhân AI hiện vẫn cần được làm rõ thêm.
Dù vậy, mục 1005.6 của Quy định E vẫn đặt mức trần theo luật cho trách nhiệm của người tiêu dùng với các giao dịch chuyển tiền điện tử không được ủy quyền đủ điều kiện. Thỏa thuận giữa ngân hàng và khách hàng cũng không thể đơn phương nâng mức trần này. Kết quả của từng vụ việc có thể phụ thuộc vào việc người tiêu dùng có từng ủy quyền cho bên thứ ba hay không, báo ngân hàng lúc nào, và giao dịch có đúng là chuyển tiền không được ủy quyền hay không.
Tác nhân AI đang dần chuyển từ đưa ra gợi ý sang trực tiếp thực hiện giao dịch tài chính. Cùng với sự chuyển dịch đó, việc phân định trách nhiệm giữa người tiêu dùng, ngân hàng và nhà cung cấp dịch vụ AI đã trở thành vấn đề mới mà ngành tài chính Mỹ và các cơ quan quản lý phải đối mặt.
Xem thêm
Từ khóa Wells Fargo Bank of America Citigroup tác nhân AI trí tuệ nhân tạo JPMorgan Chase