Căn cứ quân sự Mỹ nghi bị tin tặc tấn công hệ thống kho đông lạnh
- Lý Ngôn
- •
Theo tiết lộ của 4 quan chức nắm rõ vụ việc với Reuters, Bộ Chiến tranh Mỹ (Lầu Năm Góc) đang điều tra một loạt sự cố bất thường xảy ra hồi tháng 8 tại các kho đông lạnh ở nhiều căn cứ quân sự trên khắp nước Mỹ, với nghi vấn bị tấn công mạng.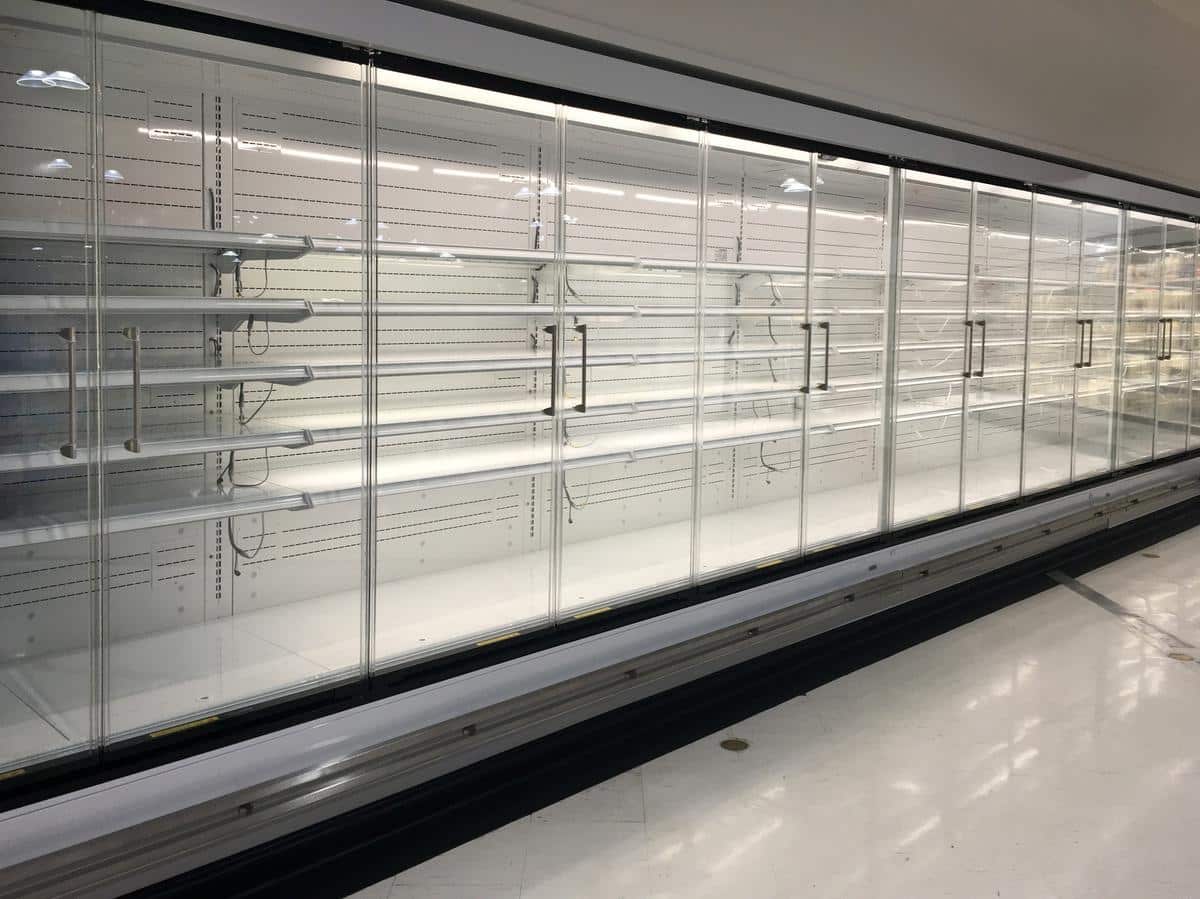
Các điều tra viên quân đội Mỹ hiện đang phối hợp chặt chẽ với cơ quan thực thi pháp luật Pháp trong một cuộc điều tra chung xuyên quốc gia về vụ các hệ thống tủ đông thương mại tại siêu thị ở Pháp bị tấn công theo cách tương tự hồi đầu tháng 10.
Rã đông bất thường làm hỏng nhiều thực phẩm, ít nhất 6 căn cứ tại Mỹ bị ảnh hưởng
Sự việc bắt đầu vào cuối tháng 8, khi tủ đông tại ít nhất 6 siêu thị phục vụ quân đội (commissary) trên khắp nước Mỹ đồng loạt gặp sự cố. Đây là các cửa hàng nằm trong căn cứ quân sự, chuyên cung cấp nhu yếu phẩm cho quân nhân và gia đình họ.
Các địa điểm bị ảnh hưởng bao gồm những cơ sở quân sự quan trọng như Fort Huachuca ở bang Arizona, nơi đặt trung tâm huấn luyện tình báo của Lục quân Mỹ, và Fort Irwin ở bang California.
Các sự cố này không xuất phát từ tình trạng mất điện hay hỏng hóc cơ khí thông thường. Dữ liệu giám sát cho thấy các thiết lập của hệ thống làm lạnh đã bị cố ý thay đổi từ xa vào ban đêm, khiến thiết bị chuyển sang “chế độ rã đông” và nhiệt độ tăng cao. Sau sự việc, Fort Huachuca thông báo trên mạng xã hội rằng nhiệt độ trong các tủ đông tăng bất thường, khiến một lượng lớn thực phẩm đông lạnh tan chảy và hư hỏng vào sáng hôm sau.
Hàng trăm siêu thị Pháp bị tin tặc tấn công theo cùng một cách
Đầu tháng 10 năm nay, hệ thống làm lạnh thương mại tại khoảng 350 đến 700 siêu thị lớn ở Pháp, trong đó có các chuỗi nổi tiếng như Intermarché và Super U, đã bị tấn công mạng. Tin tặc từ xa tăng nhiệt độ các thiết bị đông lạnh, khiến thực phẩm tại khu vực đông lạnh của nhiều siêu thị hư hỏng trên diện rộng và phải dọn bỏ.
Một số thiết bị làm lạnh thậm chí còn bốc cháy do quá nhiệt. Tổng thiệt hại trên toàn nước Pháp ước tính lên tới hàng chục triệu euro.
Do thủ đoạn tấn công trong hai vụ việc gần như giống hệt nhau, các đơn vị trực thuộc Bộ Tư lệnh Không gian mạng Mỹ (Cyber Command) và Văn phòng Điều tra hiện trường mạng thuộc Cục Điều tra Hình sự Lục quân Mỹ (CID) đã vào cuộc điều tra. Các cơ quan này đang phối hợp chặt chẽ với lực lượng thực thi pháp luật Pháp nhằm làm rõ mối liên hệ giữa các sự cố gián đoạn hệ thống làm lạnh ở châu Âu và Mỹ.
Điểm mù an ninh của Internet vạn vật: Công nghệ vận hành thành chiến trường mới
Các chuyên gia an ninh mạng nhận định hai vụ việc đã phơi bày những lỗ hổng nghiêm trọng trong bảo mật công nghệ vận hành (OT) và chuỗi cung ứng lạnh trong thời đại Internet vạn vật (IoT). Thay vì sử dụng phương thức tấn công quen thuộc là khiến hệ thống “tê liệt, ngừng hoạt động”, tin tặc đã can thiệp chính xác vào các thông số điều khiển nhiệt độ, khiến thiết bị nóng lên từ bên trong. Cách thức này khiến các cuộc tấn công rất khó bị phát hiện.
Ban đầu, nhiều bộ điều khiển hệ thống làm lạnh được thiết kế như những giao diện độc lập, chỉ dành cho kỹ thuật viên bảo trì thao tác trực tiếp tại chỗ. Tuy nhiên, trong những năm gần đây, nhằm thuận tiện cho việc quản lý, các thiết bị này ngày càng được kết nối mạng rộng rãi và cho phép điều khiển từ xa thông qua ứng dụng trên điện thoại.
Ngay từ tháng 8, công ty an ninh mạng Claroty đã công khai cảnh báo về những lỗ hổng trong các bộ điều khiển tủ đông đời cũ, trong đó có các sản phẩm của tập đoàn công nghiệp Đan Mạch Danfoss. Theo Claroty, những thiết bị này thường sử dụng phần mềm nhúng (firmware) đã lỗi thời hoặc không còn được hỗ trợ, khiến chúng dễ trở thành mục tiêu xâm nhập của tin tặc.
Giới chuyên gia cảnh báo: Chuỗi cung ứng lạnh bị xâm nhập là “kịch bản ác mộng”
Các chuyên gia an ninh mạng công nghiệp cảnh báo rằng việc phá hoại các kho lạnh thông qua không gian mạng từ lâu đã được xem là một “kịch bản ác mộng”, có mức độ nghiêm trọng tương đương với việc làm tê liệt lưới điện hoặc đầu độc nguồn nước tại các nhà máy xử lý.
Sáng kiến An toàn Thực phẩm Toàn cầu (GFSI) cùng các tổ chức khác trong ngành cũng công khai kêu gọi khẩn trương nâng cấp toàn diện hệ thống an ninh mạng cho chuỗi cung ứng lạnh, cảnh báo rằng “một hệ thống làm lạnh bị tin tặc kiểm soát cũng nguy hiểm không kém một hệ thống đã hỏng”.
Cho đến nay, Lầu Năm Góc vẫn chưa công bố liệu đã xác định được thủ phạm hay nhóm tin tặc được một quốc gia hậu thuẫn đứng sau các vụ tấn công này hay chưa.
Xem thêm
Từ khóa tấn công mạng tin tặc Lầu Năm Góc Quân đội Mỹ Pháp Bộ Chiến tranh Mỹ Kho đông lạnh An ninh mạng