Tin tặc chiếm quyền điều khiển tủ đông tại siêu thị ở 11 nước châu Âu
- Bảo Minh
- •
Tin tặc đã xâm nhập hệ thống làm lạnh tại các siêu thị ở ít nhất 11 quốc gia châu Âu từ ngày 2/11, khiến nhiệt độ tủ đông tăng cao, làm hư hỏng nhiều thực phẩm. Giới chức an ninh mạng cho biết các thiết bị bị xâm nhập chủ yếu do kết nối trực tiếp với internet, sử dụng mật khẩu yếu và thiếu biện pháp bảo vệ.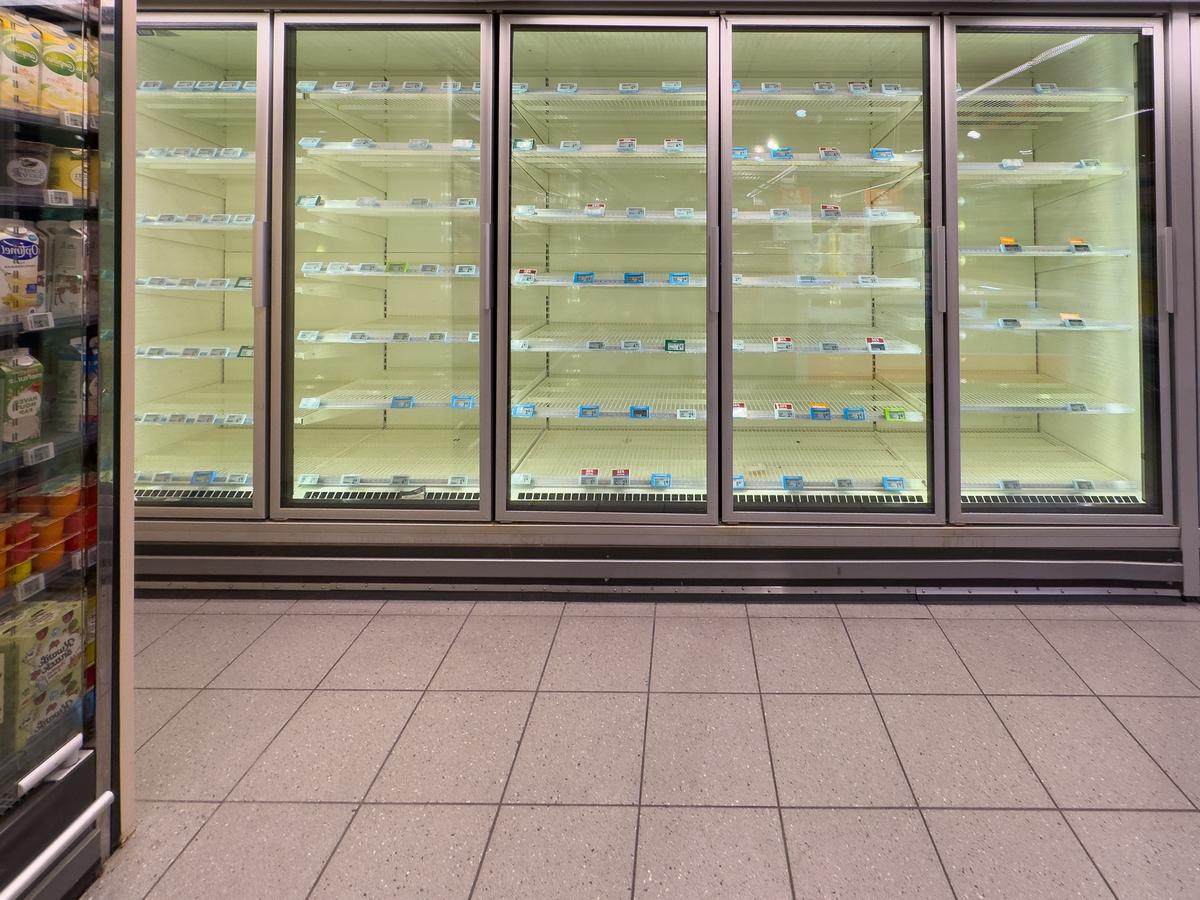
Theo hãng tin AFP hôm thứ Ba (3/11), Đức, Romania và Anh là những nước mới nhất ghi nhận sự cố. Trong số 11 quốc gia bị ảnh hưởng có khoảng 10 nước thành viên Liên minh châu Âu (EU), cùng với Anh. Loạt vụ tấn công xảy ra chỉ vài tuần sau khi khoảng 700 siêu thị tại Pháp gặp sự cố tương tự.
Động cơ của tin tặc hiện chưa được xác định và chưa có nhóm nào nhận trách nhiệm.
Tủ đông bị chỉnh nhiệt độ lên 50 độ C, thực phẩm phải bỏ đi
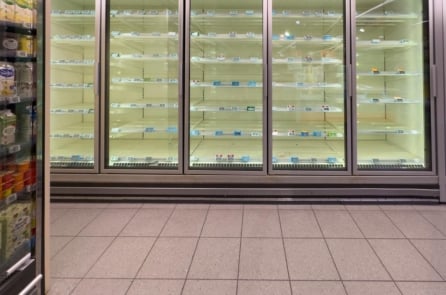
Theo Epoch Times, trong đợt tấn công mới nhất, nhiệt độ tại một số tủ đông bị điều chỉnh lên gần 50 độ C trong đêm, khiến thịt tươi, sữa và thực phẩm đông lạnh hư hỏng, buộc các siêu thị phải loại bỏ.
Ông Stephan Moelans, Giám đốc điều hành Sabcobel, công ty lắp đặt và vận hành hệ thống làm lạnh cho chuỗi siêu thị Delhaize ở Bỉ, nói với hãng tin Belga rằng tin tặc đã chuyển dàn bay hơi của tủ lạnh sang chế độ xả đá, khiến nhiệt độ tăng nhanh. Kỹ thuật viên của công ty phải làm việc suốt đêm, bắt đầu từ 1h sáng, để ngắt các thiết bị bị ảnh hưởng khỏi mạng.
Tại Thụy Điển, bà Engla Ingwall, quản lý bán hàng của một cửa hàng nhượng quyền ICA ở Stockholm, nói với Reuters: “Đã có một vụ tấn công mạng và tất cả tủ đông của chúng tôi đều lên tới 50 độ C”. Bà cho biết sự cố xảy ra lúc 2h sáng nhưng phải vài giờ sau mới được phát hiện. Khi đó, toàn bộ thực phẩm trong tủ đã hỏng.
Hàng chục siêu thị và cửa hàng tại nhiều nước bị ảnh hưởng
Các doanh nghiệp công khai xác nhận sự cố cho thấy đợt tấn công ngày 2/11 đã lan rộng tại nhiều quốc gia, với mức độ thiệt hại khác nhau.
Tại Bỉ và Luxembourg, khoảng 40 cửa hàng Delhaize ở hai nước bị ảnh hưởng. Carrefour ghi nhận sự cố tại 15 trong số 700 cửa hàng ở Bỉ; Colruyt có 5 cửa hàng Spar gặp vấn đề. Một cửa hàng IKEA ở thành phố Mons và chuỗi bán thịt De Laet & Van Haver cũng bị ảnh hưởng.
Tại các nước khác:
- Thụy Điển: ICA ghi nhận sự cố tại một số ít cửa hàng; Coop có 7 trong tổng số 800 cửa hàng bị ảnh hưởng.
- Ireland: 13 cửa hàng SuperValu thuộc tập đoàn Musgrave gặp sự cố.
- Hà Lan: Ít nhất 17 doanh nghiệp, gồm các tiệm thịt, cửa hàng nhỏ và một kho đông lạnh, bị ảnh hưởng.
- Estonia: Một siêu thị Selver bị tấn công.
- Phần Lan: Một số cửa hàng K-store thuộc hệ thống Kesko gặp sự cố.
- Ý: Khoảng 20 cửa hàng trên cả nước bị ảnh hưởng. Riêng hệ thống Coop tại Sicily có 4 trong số 300 cửa hàng gặp sự cố.
- Đức: 4 cửa hàng bị ảnh hưởng.
- Romania: 6 cửa hàng bị ảnh hưởng.
- Anh: 3 thành viên của Hiệp hội Nhà cung cấp thịt độc lập Anh ghi nhận sự cố.
Bỉ là một trong những nước chịu ảnh hưởng đáng kể, với hàng chục cửa hàng thuộc nhiều chuỗi bán lẻ gặp trục trặc hệ thống làm lạnh. Viện Công tố liên bang Bỉ đã mở cuộc điều tra.
Ông Luc De Laet, chủ chuỗi bán thịt De Laet & Van Haver, cho biết nhiệt độ tủ lạnh tại cửa hàng của ông ở phía nam thành phố Antwerp bị điều chỉnh lên 18 độ C, khiến lượng thịt trị giá khoảng 15.000 euro bị hỏng.
Tại Ý, chính phủ đã tổ chức cuộc họp khẩn với lãnh đạo các cơ quan tình báo và Cơ quan An ninh mạng quốc gia. Chính phủ đánh giá tác động đến nay “rất hạn chế”, chủ yếu xảy ra tại những cơ sở sử dụng hệ thống bảo mật lỗi thời.
Ông Giuseppe Spadaro, giám đốc tập đoàn quản lý các siêu thị Coop tại Sicily, nói với tờ Corriere della Sera: “Chúng tôi ước tính thiệt hại khoảng vài nghìn euro. Chúng tôi phải vứt bỏ mọi thứ. Kệ hàng trống trơn”.
Ngoài 11 quốc gia kể trên, hãng tin AP còn ghi nhận một trường hợp tại Hy Lạp. Ông George Boubas, chủ một tiệm thịt ở ngoại ô Kifisia, Athens, cho biết có người đã xâm nhập bộ điều khiển nhiệt độ, khiến một tủ lạnh trong cửa hàng tăng lên 150 độ C. Kỹ thuật viên mất 2h mới giành lại quyền kiểm soát, nhưng số thịt trong tủ không bị hư hỏng.
Mỹ cũng điều tra sự cố thiết bị làm lạnh tại các căn cứ quân sự
Ngoài châu Âu, Mỹ cũng từng ghi nhận một loạt sự cố liên quan đến thiết bị làm lạnh tại nhiều căn cứ quân sự hồi tháng 8/2026.
Theo thông tin được AP đề cập, nhà chức trách Mỹ đang điều tra các sự cố này và phối hợp với phía Pháp để xác định liệu chúng có liên quan đến những vụ tấn công nhằm vào hệ thống làm lạnh tại các siêu thị châu Âu hay không.
Tuy nhiên, đến nay chưa có kết luận xác nhận mối liên hệ giữa các vụ việc. Do đó, chưa thể xác định các căn cứ quân sự Mỹ có phải mục tiêu của cùng một chiến dịch tấn công hay không.
Pháp từng ghi nhận khoảng 700 siêu thị bị tấn công
Đợt tấn công mới nhất diễn ra chỉ vài tuần sau một chiến dịch tương tự nhằm vào các nhà bán lẻ tại Pháp và Hà Lan hồi giữa tháng 10.
Hôm 13/10, Bộ trưởng Tài chính Pháp Roland Lescure thông báo với Quốc hội rằng khoảng 700 trong tổng số 10.000 siêu thị trên cả nước bị ảnh hưởng. Ông khẳng định nguồn cung thực phẩm của Pháp không gặp rủi ro, nhưng thừa nhận vụ tấn công “chạm tới cốt lõi an ninh lương thực của chúng ta”.
Viện Công tố Paris đã giao bộ phận tội phạm mạng điều tra vụ việc, bao gồm thiệt hại do thực phẩm hư hỏng và những vụ cháy được báo cáo. Theo đài BFM-TV, tin tặc đã buộc các tủ lạnh hoạt động liên tục ở chế độ xả đá, khiến nhiệt độ tăng lên tới 50 độ C.
Tập đoàn Groupement Mousquetaires cho biết 300 cửa hàng thuộc hai chuỗi Intermarché và Netto bị ảnh hưởng. Chuỗi Coopérative U ghi nhận sự cố tại 80 trong tổng số 2.000 cửa hàng. Các hệ thống siêu thị Carrefour và Monoprix cũng nằm trong số những doanh nghiệp bị tấn công.
“Nhắm vào những thiết bị thiết yếu để bảo quản thực phẩm tươi là tấn công vào chuỗi cung ứng thực phẩm của Pháp. Đây là điều chưa từng có, cực kỳ nghiêm trọng và không thể chấp nhận,” ông Dominique Schelcher, Tổng giám đốc Coopérative U, viết trên mạng xã hội X, theo AP.
Vì sao hệ thống làm lạnh dễ bị tin tặc xâm nhập?
Các chuyên gia cho rằng việc kết nối hệ thống làm lạnh với internet để giám sát và điều khiển từ xa đã tạo ra những điểm yếu an ninh mạng nếu không được bảo vệ đúng cách.
Bà Katerina Mitrokotsa, giáo sư an ninh mạng tại Đại học St. Gallen (Thụy Sĩ), giải thích với AP rằng các siêu thị kết nối tủ lạnh với mạng internet để theo dõi nhiệt độ suốt ngày đêm tại hàng trăm cửa hàng, đồng thời nhận cảnh báo trước khi thực phẩm bị hư hỏng.
Việc kết nối này cũng giúp tiết kiệm năng lượng và cho phép kỹ thuật viên xử lý sự cố từ xa. Tuy nhiên, bà cảnh báo: “Cách này tiết kiệm tiền và giảm lãng phí thực phẩm, nhưng mỗi chiếc tủ lạnh nối mạng cũng là một cửa ngõ cần được bảo vệ như mọi hệ thống công nghệ thông tin khác”.
Bà nói thêm: “Tủ lạnh trông không giống một mối nguy an ninh, và chính vì thế kẻ tấn công thích nó”.
Tại phiên điều trần trước Thượng viện Pháp hôm 21/10, ông Vincent Strubel, Tổng giám đốc Cơ quan An ninh hệ thống thông tin quốc gia Pháp (ANSSI), cho biết các cuộc tấn công đã khai thác những sơ hở bảo mật cơ bản.
Theo trang Public Sénat dẫn lời ông, các thiết bị làm lạnh bị “để lộ thẳng trên internet”, được quản trị “mà không có biện pháp bảo mật đặc biệt nào” và sử dụng “mật khẩu yếu”.
Ông Strubel cảnh báo những thiết bị tương tự còn được sử dụng trong ngành y tế để bảo quản vắc-xin và các vật liệu nguy hiểm.
Trong vụ tấn công tại Pháp, giới điều tra an ninh mạng phát hiện các lỗ hổng liên quan đến những mô-đun điều khiển từ xa đời cũ của Danfoss (Đan Mạch) và Copeland (Mỹ).
Theo Reuters, ít nhất một số tủ lạnh bị ảnh hưởng trong đợt tấn công ngày 2/11 cũng sử dụng công nghệ điều khiển nhiệt độ của Danfoss. Công ty này cho biết phần lớn hệ thống gặp sự cố là sản phẩm đời cũ, không còn được cập nhật phần mềm hoặc bảo mật. Trong khi đó, Copeland xác nhận lỗ hổng nằm ở một thế hệ bộ điều khiển đã ngừng sản xuất.
Tại Hà Lan, một người phát ngôn của Danfoss nói với đài NOS rằng những hệ thống bị tấn công trong đêm 1/11 không nằm trong mạng được bảo vệ và vẫn sử dụng mật khẩu mặc định.
Trước đó, hôm 13/10, Danfoss đã khuyến nghị khách hàng tại Hà Lan ngắt các hệ thống này khỏi internet và chỉ kết nối lại thông qua mạng bảo mật. Người phát ngôn cho biết: “Phần lớn cửa hàng khi đó đã thực hiện, nhưng một số ít thì không. Giờ họ phải chịu hậu quả”.
Ông Richard Horne, Giám đốc Trung tâm An ninh mạng quốc gia Anh (NCSC), cũng cho biết các tủ lạnh tại Pháp được “nối thẳng vào internet với mật khẩu mặc định”.
Bộ trưởng phụ trách an ninh mạng Anh Liz Lloyd gọi vụ việc là “minh chứng rõ ràng rằng thói quen bảo mật kém, như dùng mật khẩu yếu, vẫn tiếp tục đẩy các tổ chức vào rủi ro”.
Mức độ phổ biến của những thiết bị dễ bị xâm nhập cũng được phản ánh trong báo cáo ngày 22/10 của công ty an ninh mạng Forescout. Báo cáo ghi nhận 12.976 dịch vụ quản lý hệ thống làm lạnh đang để lộ trên internet, phân bố trên 6.017 địa chỉ IP tại 99 quốc gia và vùng lãnh thổ. Đối với bộ quản lý hệ thống AK-SM 800A của Danfoss, 80% số dịch vụ được phát hiện sử dụng phiên bản firmware cũ hơn bản 4.3.1.
Forescout lưu ý tin tặc có thể lợi dụng trái phép những chức năng điều khiển sẵn có để gây thiệt hại vật chất và tài chính mà không cần cài mã độc phá hoại. Vì vậy, các thao tác có chủ ý phá hoại đôi khi “có thể trông giống thao tác thường ngày”.
Bà Nicole Carignan, Phó chủ tịch cấp cao của công ty an ninh mạng Darktrace, cho rằng tin tặc không cần sử dụng những kỹ thuật khai thác lỗ hổng tinh vi để xâm nhập các hệ thống này.
“Không ai phải dùng lỗ hổng zero-day để đột nhập vào các hệ thống làm lạnh này,” bà nói. Zero-day là loại lỗ hổng bảo mật chưa được nhà sản xuất hoặc các đợt rà soát an ninh phát hiện.
“Họ vào qua các bộ điều khiển để lộ trên internet, phần mềm thiết bị đã hết vòng đời và mật khẩu mặc định. Đó là món nợ kỹ thuật đã đến hạn.”
Chưa xác định được thủ phạm, giới chức cảnh báo nguy cơ phá hoại chuỗi cung ứng
Mặc dù phạm vi tấn công đã lan rộng, đến nay giới chức vẫn chưa xác định được ai đứng sau các vụ việc.
Ông Tom Hegel, nhà nghiên cứu tại công ty an ninh mạng SentinelOne, nói với Reuters rằng những cuộc tấn công kiểu này thường liên quan đến hoạt động tống tiền, động cơ chính trị hoặc hoạt động của các tổ chức nhà nước. Tuy nhiên, các vụ việc gần đây không kèm theo yêu cầu đòi tiền chuộc nào, khiến ông nghiêng về khả năng mục đích chính là phá hoại.
Ông nhận định ngành bán lẻ là mục tiêu dễ bị nhắm đến vì các chuỗi siêu thị vận hành số lượng lớn bộ điều khiển làm lạnh, hệ thống quản lý tòa nhà, bảng kiểm soát cửa ra vào và thiết bị bán hàng.
Theo ông Hegel, việc truy tìm thủ phạm trong những vụ việc như vậy rất khó khăn:
“Kẻ tấn công đăng nhập vào một bảng điều khiển để lộ ra ngoài thì gần như không để lại dấu vết gì… Từ phía người phòng thủ, một thiếu niên và một cơ quan tình báo trông gần như giống nhau.”
Ông Dan Cîmpean, Giám đốc Cục An ninh mạng quốc gia Romania, nói với AFP rằng không có hạ tầng nào khác của nước này bị xâm nhập. Ông nhận định: “Có vẻ đây là việc làm nửa nghiệp dư. Trong bất kỳ trường hợp nào, chúng tôi cũng không nghi ngờ đây là một chủ thể nhà nước”.
Bà Katrien Eggers, người phát ngôn Trung tâm An ninh mạng Bỉ, cho biết hiện chưa rõ ai đứng sau vụ tấn công và có thể sẽ không bao giờ xác định được thủ phạm.
Trong khi đó, các quan chức châu Âu cảnh báo những vụ việc này có thể gây ảnh hưởng đến an ninh chuỗi cung ứng thực phẩm.
Ủy viên Nông nghiệp EU Christophe Hansen gọi các cuộc tấn công là “nỗ lực có chủ ý nhằm phá chuỗi cung ứng thực phẩm của chúng ta và làm suy giảm lòng tin của người tiêu dùng”. Ông nhấn mạnh đây là “lời cảnh báo mà chúng ta phải coi trọng”.
Người phát ngôn Ủy ban châu Âu Thomas Regnier cũng cho rằng các vụ việc “không phải là những sự cố riêng lẻ”, đồng thời kêu gọi các nước châu Âu phối hợp ứng phó và chuẩn bị trước những sự cố an ninh mạng tương tự. Ông từ chối nêu tên bên có thể đứng sau.
Tranh luận về vai trò của trí tuệ nhân tạo
Một vấn đề khác được đặt ra là liệu tin tặc có sử dụng trí tuệ nhân tạo (AI) để thực hiện các cuộc tấn công hay không.
Bà Katrien Eggers cho rằng sự gia tăng các vụ việc có thể một phần liên quan đến AI, bởi công nghệ này có thể giúp những kẻ tấn công tinh vi khai thác các điểm yếu trong hệ thống công nghệ thông tin.
Tuy nhiên, bà Nicole Carignan cho biết chưa có bằng chứng cho thấy AI được sử dụng trong những vụ tấn công này, đồng thời nhận định các kỹ thuật xâm nhập nói trên không đòi hỏi phải có AI.
Ông Paul Chichester, Giám đốc hoạt động của NCSC, cũng khẳng định đây “không phải là một vụ tấn công bằng AI”, mà là việc khai thác những lỗ hổng bảo mật “đã tồn tại từ lâu”.
Nhiều siêu thị châu Âu bị tấn công mạng, có nơi tủ đông lên 50 độ C
Căn cứ quân sự Mỹ nghi bị tin tặc tấn công hệ thống kho đông lạnh
Tin tặc đẩy nhiệt độ tủ lạnh, tủ đông tại hàng trăm siêu thị Pháp lên 50 độ C
Bảo Minh (t/h)
Xem thêm
Từ khóa Châu âu An ninh mạng tấn công mạng tin tặc siêu thị An ninh lương thực tủ đông